자바4셸(CVE-2026-114938) 취약점: 피앤피시큐어 제품 영향 범위와 고객 대응 안내
피앤피시큐어 제품을 운영 중인 고객을 위한 자바4셸(CVE-2026-114938) 안내입니다. OpenJDK 11 구성은 영향이 없고, OpenJDK 25에 AVX-512 VBMI 지원 CPU가 겹치는 환경만 조건부 점검 대상입니다. 당사 점검·임시조치 스크립트와 정식 패치 대응을 정리했습니다.
2026년 11월 17일 Oracle이 자바(Java) 보안 업데이트를 공개하면서, 그 가운데 'CVE-2026-114938'이 자바 기반 시스템을 운영하는 기업의 현안으로 떠올랐습니다. 국내에서도 개인정보보호위원회가 자바 기반 시스템의 버전 점검과 보안 조치 적용을 당부하는 등, 공공기관의 대응 권고가 잇따랐습니다.
피앤피시큐어 제품을 운영 중인 고객께 이번 취약점의 영향 범위와 점검·대응 방법을 안내드립니다. '자바4셸(Java4Shell)'이라는 별칭으로 불리지만, 실제 영향은 세 가지 환경 조건이 겹칠 때만 성립합니다.
핵심 요약
자바4셸(CVE-2026-114938)은 OpenJDK의 Base64 디코딩 가속 코드에서 생기는 메모리 손상 취약점입니다. ① OpenJDK 17.0.6 이상(자바 8·11은 제외) ② AVX-512 VBMI를 지원하는 x86-64 CPU ③ JVM 가속 코드 활성, 이 세 조건이 모두 맞을 때만 공격이 성립합니다. 피앤피시큐어는 11월 19일 15시 기준 제품별 보안 패치 검증을 마치고 순차 배포 중이며, 고객사가 직접 영향 여부를 확인하도록 Linux 서버용 점검·임시조치 스크립트를 제공합니다. 점검 절차와 제품별 영향 범위는 피앤피시큐어 자바4셸 자가 점검 안내에서 확인하실 수 있습니다.
자바4셸은 어떤 취약점인가요?
자바는 Base64로 인코딩된 데이터를 늘 처리합니다. HTTP 기본 인증 값·SAML·각종 토큰이 모두 Base64 형식이기 때문입니다. CVE-2026-114938은 이 Base64 디코딩을 CPU 명령어로 빠르게 처리하는 가속 코드(Intrinsic)의 결함입니다. 특정 형태의 입력이 들어오면 계산 과정에서 길이 값이 어긋나, 메모리의 허용 범위를 넘어 데이터를 쓰게 됩니다.
문제는 이 Base64 처리가 로그인 이전 단계에서도 일어난다는 점입니다. 공격자가 로그인 전에 조작한 Base64 값을 보내면 취약한 처리 경로에 그대로 닿습니다. 조건이 맞으면 자바 서비스가 비정상 종료되고, 공식 권고는 원격 코드 실행 가능성까지 함께 언급합니다. 다만 지금까지 공개된 분석에서는 서비스 장애(프로세스 비정상 종료)가 뚜렷하게 재현된 반면, 실제 원격 코드 실행은 추가 확인이 필요한 단계로 평가됩니다. 그래서 막연한 공포보다 조건에 맞는 환경을 빠르게 가려내는 쪽이 실무에 맞습니다.
피앤피시큐어 제품을 쓰면 영향을 받나요?
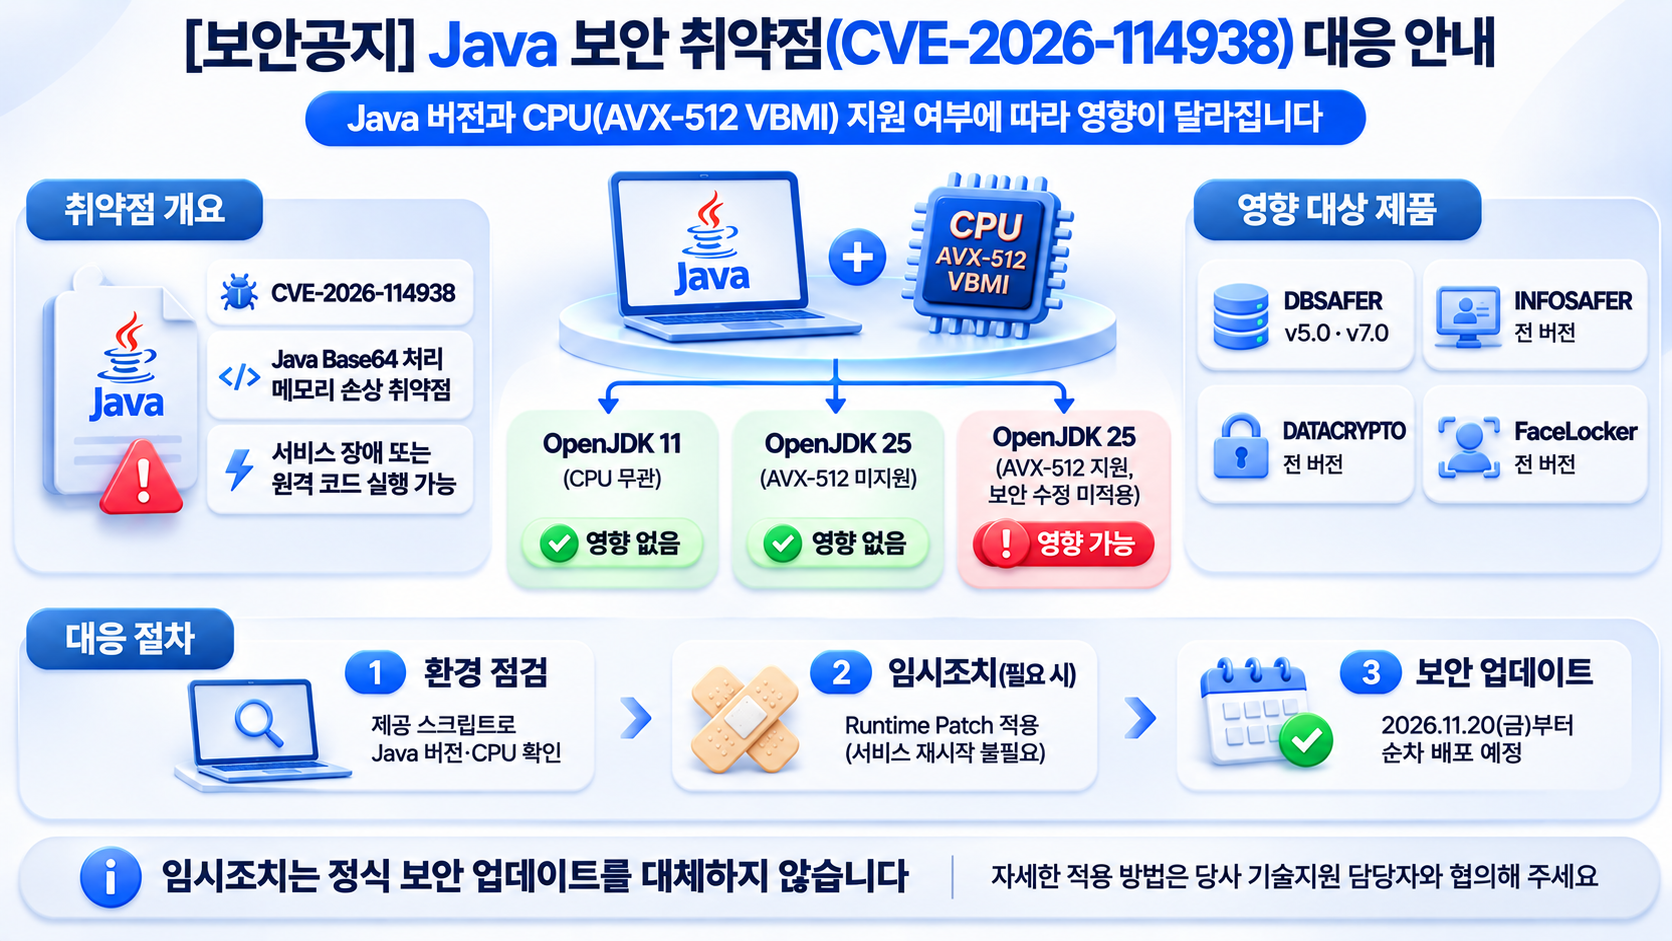
피앤피시큐어 제품군은 자바 모듈에 OpenJDK 11 또는 OpenJDK 25를 사용합니다. OpenJDK 11을 쓰는 구성은 이번 취약점 영향권 밖이고, OpenJDK 25를 쓰면서 서버 CPU가 AVX-512 VBMI를 지원하는 환경만 조건부 점검 대상이 됩니다. 아래 세 조건이 모두 맞을 때만 공격이 성립하므로, 하나라도 어긋나면 그 환경은 영향권 밖입니다.
| 구분 | 영향을 받는 경우 | 영향이 없는 경우 |
|---|---|---|
| 자바 버전 | OpenJDK 17.0.6 이상(당사 제품의 OpenJDK 25 포함) | 자바 8 · 자바 11 |
| CPU | AVX-512 VBMI 지원 x86-64(인텔 아이스레이크 이후 · AMD Zen 4 이후) | ARM64 · AVX-512 미지원 x86 |
| 가속 코드 | JVM이 Base64 가속 경로를 실행 | 가속 코드 비활성(-XX:-UseBASE64Intrinsics) |
위 표에 해당하더라도 모든 설치 환경이 영향을 받는 것은 아닙니다. 실제 영향 여부는 고객사 운영 환경을 점검한 뒤 확인됩니다. 리눅스 서버에서 CPU 지원 여부만 빠르게 보려면 grep -o avx512vbmi /proc/cpuinfo로 확인하실 수 있습니다.
피앤피시큐어의 대응과 제공 사항
피앤피시큐어는 11월 19일 15시 기준 취약점이 해결된 JDK를 기반으로 제품별 보안 패치 검증을 마치고 순차 배포를 진행하고 있습니다. 제품별 적용 일정과 방법은 고객사별로 안내드리며, 당사 및 파트너사 기술지원 담당자에게 연락 주시면 신속히 대응합니다.
정식 패치를 적용하기 전까지는 Linux 서버용 점검·임시조치 스크립트로 노출 구간을 먼저 좁힐 수 있습니다. 스크립트는 자바 실행 환경과 CPU 명령어 지원 여부를 자동으로 확인하고, 영향이 확인되면 실행 중인 JVM에 런타임 임시조치를 적용합니다. 이 방식은 취약한 가속 코드가 다시 컴파일되지 않도록 막아 서비스를 재시작하지 않고도 적용됩니다. 재시작이나 재부팅을 하면 임시조치가 풀리므로, 최종적으로는 보안 수정 버전 적용이 필요합니다.
제품별 영향 대상 버전과 점검 결과 해석, 스크립트 내려받기는 자바4셸 자가 점검 안내에 정리돼 있습니다.
피앤피시큐어 고객사가 지금 하실 일
- 점검: 당사가 제공하는 스크립트로 자바 버전·CPU 명령어·가속 코드 활성 여부를 확인합니다. 점검 결과를 당사 기술지원 담당자에게 전달하시면 조치 대상인지 함께 판단해 드립니다.
- 임시조치: 영향이 확인된 서버는 런타임 임시조치로 가속 코드를 비활성화해 노출 구간을 먼저 닫습니다. 재부팅하면 풀리므로 조치 뒤에는 다시 점검해 주시기 바랍니다.
- 정식 패치: 당사 안내에 따라 보안 수정 버전을 적용해 근본 원인을 제거합니다. 자바를 임의로 올리거나 JVM 설정을 바꾸면 운영 중인 서비스와 호환성 문제가 생길 수 있으므로, 적용 전 기술지원 담당자와 사전 협의해 주시기 바랍니다.
점검이나 대응에 도움이 필요하시면 자바4셸 영향 점검·대응 문의로 연락 주시기 바랍니다. 사용 중인 당사 제품과 자바 버전, 서버 구성에 맞춰 점검 범위와 지원 절차를 안내드립니다. 전체 자가 점검 절차는 피앤피시큐어 자바4셸 자가 점검 안내에서 바로 확인하실 수 있습니다.
자주 묻는 질문
당사 제품 중 어떤 버전이 영향을 받나요?
피앤피시큐어 제품군은 OpenJDK 11 또는 OpenJDK 25를 사용합니다. OpenJDK 11을 쓰는 구성은 이번 취약점 영향권 밖이고, OpenJDK 25를 쓰면서 서버 CPU가 AVX-512 VBMI를 지원하는 환경만 조건부 점검 대상입니다. 자바 8과 11에는 문제가 된 가속 코드가 없습니다. 실제 영향 여부는 운영 환경 점검으로 확인됩니다.
임시조치를 적용하면 재부팅 뒤에도 유지되나요?
아닙니다. 런타임 임시조치는 실행 중인 JVM 메모리에 적용되어 서비스 재시작이나 서버 재부팅 시 풀립니다. 재시작 뒤에도 대응 상태를 유지하려면 보안 수정 버전 적용이 필요하며, 적용 방법은 당사 기술지원 담당자와 사전 협의해 주시기 바랍니다.
임시조치만 적용하고 정식 패치는 생략해도 되나요?
임시조치는 공백기를 줄이는 보완 수단일 뿐 정식 패치를 대체하지 않습니다. 취약점 자체는 당사가 안내하는 보안 수정 버전을 적용해야 제거됩니다. 임시조치를 적용한 경우에도 이후 안내되는 정식 보안 업데이트를 적용해 주시기 바랍니다.