접근제어·계정관리
제로 트러스트
AI 에이전트도 접근을 검증받는다 — 피앤피시큐어, FISCON 2026서 AI 에이전트 통제 전략 공개
피앤피시큐어가 FISCON 2026 현장에서 안면인증과 물리적 입력 검증을 결합한 AI 에이전트 통제 전략을 공개하고, 생성형 AI 자동화 공격이 내부 서버로 확산하는 것을 막는 시연을 선보였습니다.
피앤피시큐어가 FISCON 2026 현장에서 안면인증과 물리적 입력 검증을 결합한 AI 에이전트 통제 전략을 공개하고, 생성형 AI 자동화 공격이 내부 서버로 확산하는 것을 막는 시연을 선보였습니다.
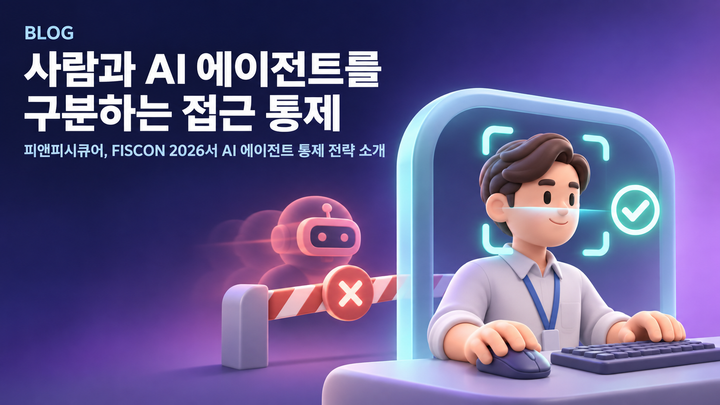
피앤피시큐어가 FISCON 2026에서 선보이는 AI 에이전트 통제 전략. 안면인증과 키보드·마우스 입력 검증으로 사람과 AI 에이전트·원격 봇·탈취 세션을 구분하고, 외부·내부 접근에 같은 제로 트러스트 기준을 적용합니다.
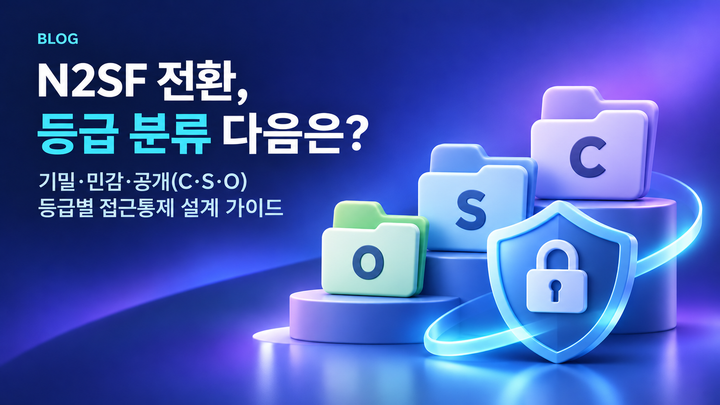
N2SF 보안등급 분류 이후, 기밀·민감·공개 등급별로 사용자·단말·접속 경로 접근통제를 차등 설계하는 5단계 실무 가이드.
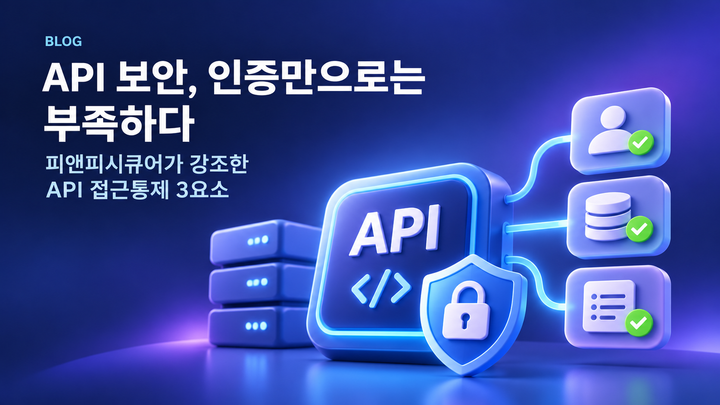
API 개인정보 유출이 잇따르는 가운데 피앤피시큐어가 인증을 넘어 호출 주체별 권한·조회 범위·작업 이력 관리를 강조했습니다. 같은 원칙을 웹 업무시스템·관리 콘솔에 적용하는 방법과 점검 항목을 정리했습니다.
금감원이 해킹 사고가 난 증권·보험사에도 CEO 책임을 묻겠다고 밝혔습니다. 책임 기준이 기본 보안통제 이행 여부로 옮겨 가는 만큼, 통제를 운영했다는 사실을 보여 줄 기록을 정리했습니다.