컴플라이언스·인증

공격표면·자산관리 컴플라이언스·인증

N2SF 환경에서 Unified-IAM과 DBSAFER가 필요한 이유

N2SF Security FAQ N2SF 환경에서 Unified-IAM과 DBSAFER Shadow Control이 필요한 이유 N2SF 환경에서 보안의 출발점은 “무엇을 보호해야 하는가”를 정확히 아는 것입니다. 관리되지 않는 시스템, 파악되지 않은 데이터, 임시로 생성된 계정과 서버, 부서별로 흩어진 클라우드 자산은 접근제어 정책이 적용되기 전부터 보안 사각지대를 만들 수 있습니다. DBSAFER Shadow Control은 기업
PNPSECURE 21 min read
ISMS-P 대응 [마지막편] 통합 대응 패키지 : 통제–증적–운영 3축으로 끝내기
컴플라이언스·인증 개인정보보호·접속기록

ISMS-P 대응 [마지막편] 통합 대응 패키지 : 통제–증적–운영 3축으로 끝내기

ISMS-P 준비를 하다 보면 이런 순간이 옵니다. 인증기준에 맞춰 문서를 다 만들어놨는데도, 막상 심사나 내부 점검에서 같은 질문이 반복됩니다. “권한은 어떻게 승인하고 회수하나요?”, “암호화는 어디까지 적용되어 있나요?”, “접속기록은 점검하고 있나요?” 결국 문제는 문서가 아니라 운영입니다. ISMS-P 대응은 통제(정책·설정) + 증적(제출물) + 운영(반복 루틴)이 한 세트로

PNPSECURE 10 min read
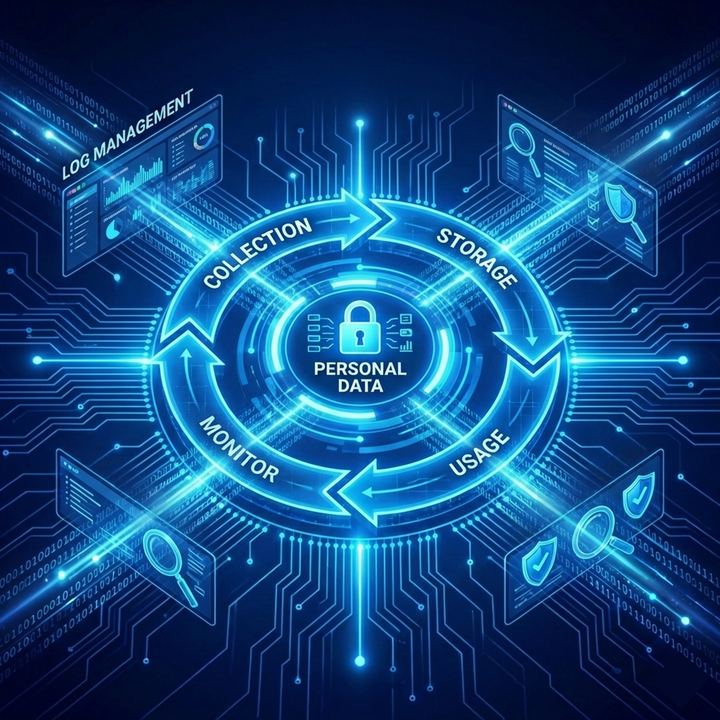
ISMS-P 대응 [4편] INFOSAFER : 개인정보 접속기록 수집–보관–점검–리포트 운영체계
컴플라이언스·인증 개인정보보호·접속기록

ISMS-P 대응 [4편] INFOSAFER : 개인정보 접속기록 수집–보관–점검–리포트 운영체계

ISMS-P 대응 [3편] DATACRYPTO: 암호화 적용은 “범위 + 키 + 운영”이다ISMS-P 의무화 확대·심사 강화 대응 : 준비 로드맵 [1편]들어가며 ISMS-P는 개인정보 유출과 사이버 침해가 반복되면서, 기업이 실제로 정보보호 관리체계를 갖추고 운영하는지를 제도적으로 검증하기 위해 도입된 인증입니다. 단발성 보안 솔루션 도입이나 문서 정리만으로는 사고를 막기 어렵다는 현실이 누적되면서,

PNPSECURE 17 min read
ISMS-P 대응 [3편] DATACRYPTO: 암호화 적용은 “범위 + 키 + 운영”이다
컴플라이언스·인증 데이터 보안·암호화

ISMS-P 대응 [3편] DATACRYPTO: 암호화 적용은 “범위 + 키 + 운영”이다

ISMS-P 의무화 확대·심사 강화 대응 : 준비 로드맵 [1편]들어가며 ISMS-P는 개인정보 유출과 사이버 침해가 반복되면서, 기업이 실제로 정보보호 관리체계를 갖추고 운영하는지를 제도적으로 검증하기 위해 도입된 인증입니다. 단발성 보안 솔루션 도입이나 문서 정리만으로는 사고를 막기 어렵다는 현실이 누적되면서, 정보보호와 개인정보보호를 함께 묶어 점검하는 기준이 필요해졌고, 그 결과가 ISMS-

PNPSECURE 13 min read
ISMS-P 대응 [2편] Unified-IAM : 권한관리/특권계정 운영 증적 만들기
컴플라이언스·인증 접근제어·계정관리

ISMS-P 대응 [2편] Unified-IAM : 권한관리/특권계정 운영 증적 만들기

들어가며 ISMS-P 심사에서 권한관리와 특권계정이 자주 지적되는 이유는 단순합니다. 통제를 했는지 자체보다, 통제한 사실을 운영 증적으로 입증할 수 있는지가 합불을 좌우하기 때문입니다. 특히 ISMS-P 2.5(인증 및 권한관리) 영역은 계정과 권한의 신청, 승인, 부여, 변경, 회수, 그리고 정기 검토까지 책임추적성으로 보여줘야 합니다. 이 글은 권한관리 준비를 문서

PNPSECURE 17 min read