클라우드·하이브리드 환경의 DB 접근통제 — 온프레미스와 클라우드를 하나의 정책으로
온프레미스와 멀티클라우드에 흩어진 DB·계정 접근통제를 하나의 정책으로 일관되게 운영하는 방법과 도입 시 확인할 점을 정리했습니다.
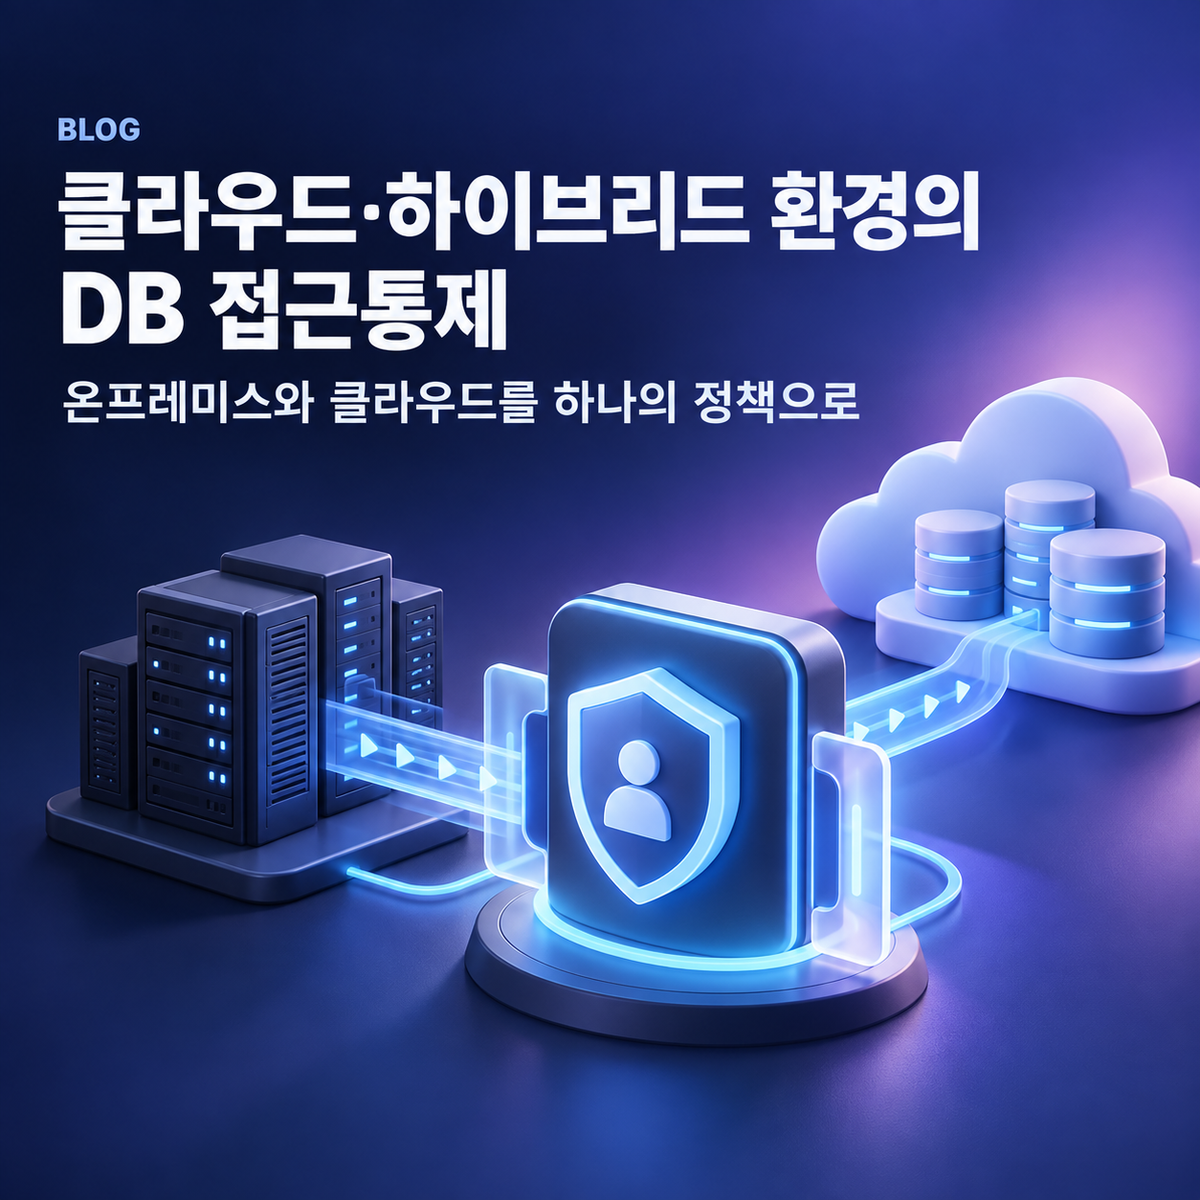
온프레미스 데이터센터와 여러 클라우드를 함께 쓰는 하이브리드·멀티클라우드 환경이 늘면서, 데이터베이스(DB)와 계정에 대한 접근을 '어디서나 같은 기준'으로 통제하기가 점점 어려워지고 있습니다. 이 글은 온프레미스와 클라우드를 하나의 접근통제 정책으로 일관되게 운영한다는 것이 무엇을 의미하는지, 도입 전 무엇을 확인해야 하는지 정리합니다.
클라우드 DB 보안이란 클라우드와 온프레미스에 흩어진 데이터베이스에 누가·언제·어떤 계정과 권한으로 접근하는지를 통제하고 그 접속기록을 남기는 것을 말합니다. 환경마다 콘솔과 계정 체계가 달라도 접근 승인·권한 최소화·기록이라는 기준을 일관되게 적용하는 것이 핵심입니다. 이는 DB 접근제어의 기본 개념을 클라우드·하이브리드 환경으로 확장한 관점이기도 합니다.
왜 클라우드·하이브리드에서 접근통제가 어려워지나
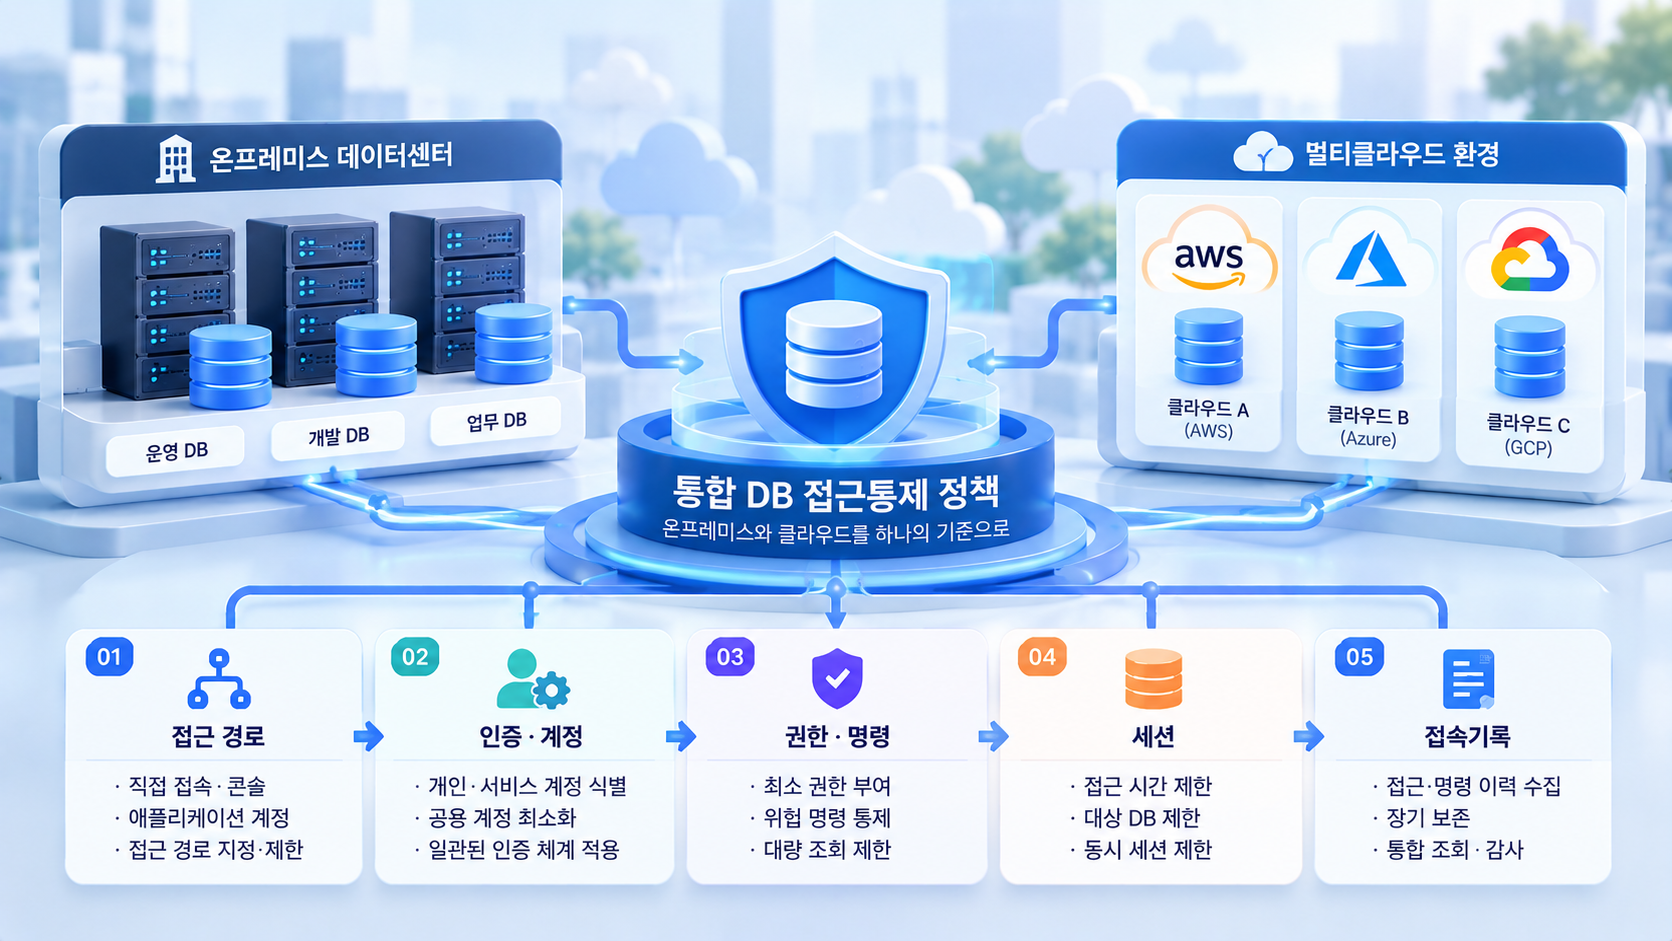
온프레미스 한 곳만 지키던 시절과 달리, 데이터가 여러 환경에 나뉘어 놓이면 통제와 기록이 흩어집니다. 대표적인 어려움은 다음과 같습니다.
- 관리 지점 분산: 온프레미스, 클라우드 A·B마다 접근 경로와 관리 콘솔이 달라 통제 기준이 제각각이 되기 쉽습니다.
- 계정·권한 체계 상이: 클라우드마다 계정·역할·권한 모델이 다르고, 관리자·개발자·자동화 계정이 뒤섞입니다.
- 접속기록 산재: 접근 이력이 환경별로 따로 남아, 사고가 나면 전체 접근 흐름을 재구성하기 어렵습니다.
- 임시·자동화 계정 증가: 배포·운영 자동화로 단기 계정과 키가 늘어나 '누가 무엇에 접근했는가'의 추적성이 떨어집니다.
이런 상태가 방치되면 계정 공유·권한 남용·측면이동의 통로가 넓어지고, 규제 대응에 필요한 감사 근거도 흩어집니다.
'하나의 정책'으로 운영한다는 것
여기서 '하나의 정책'은 모든 환경을 같은 제품으로 통일하라는 뜻이 아니라, 통제 기준과 기록 항목을 일관되게 맞춘다는 뜻에 가깝습니다. 환경마다 도구가 달라도 다음을 같은 기준으로 다루는 것이 목표입니다.
- 접근 승인·인증 기준(누가 어떤 절차로 접근을 허가받는가)
- 권한 최소화 원칙(역할에 필요한 범위만 부여)
- 접속·명령 기록의 수집·보존·조회 방식(감사와 사고 대응 근거)
기준이 통일되면 감사 대응과 사고 조사가 환경에 상관없이 일관되게 이뤄집니다. 이런 통합 관점은 클라우드 통합 보안 전략에서 다루는 접근과도 맞닿아 있습니다.
온프레미스·클라우드·멀티클라우드에서 함께 봐야 할 통제 항목
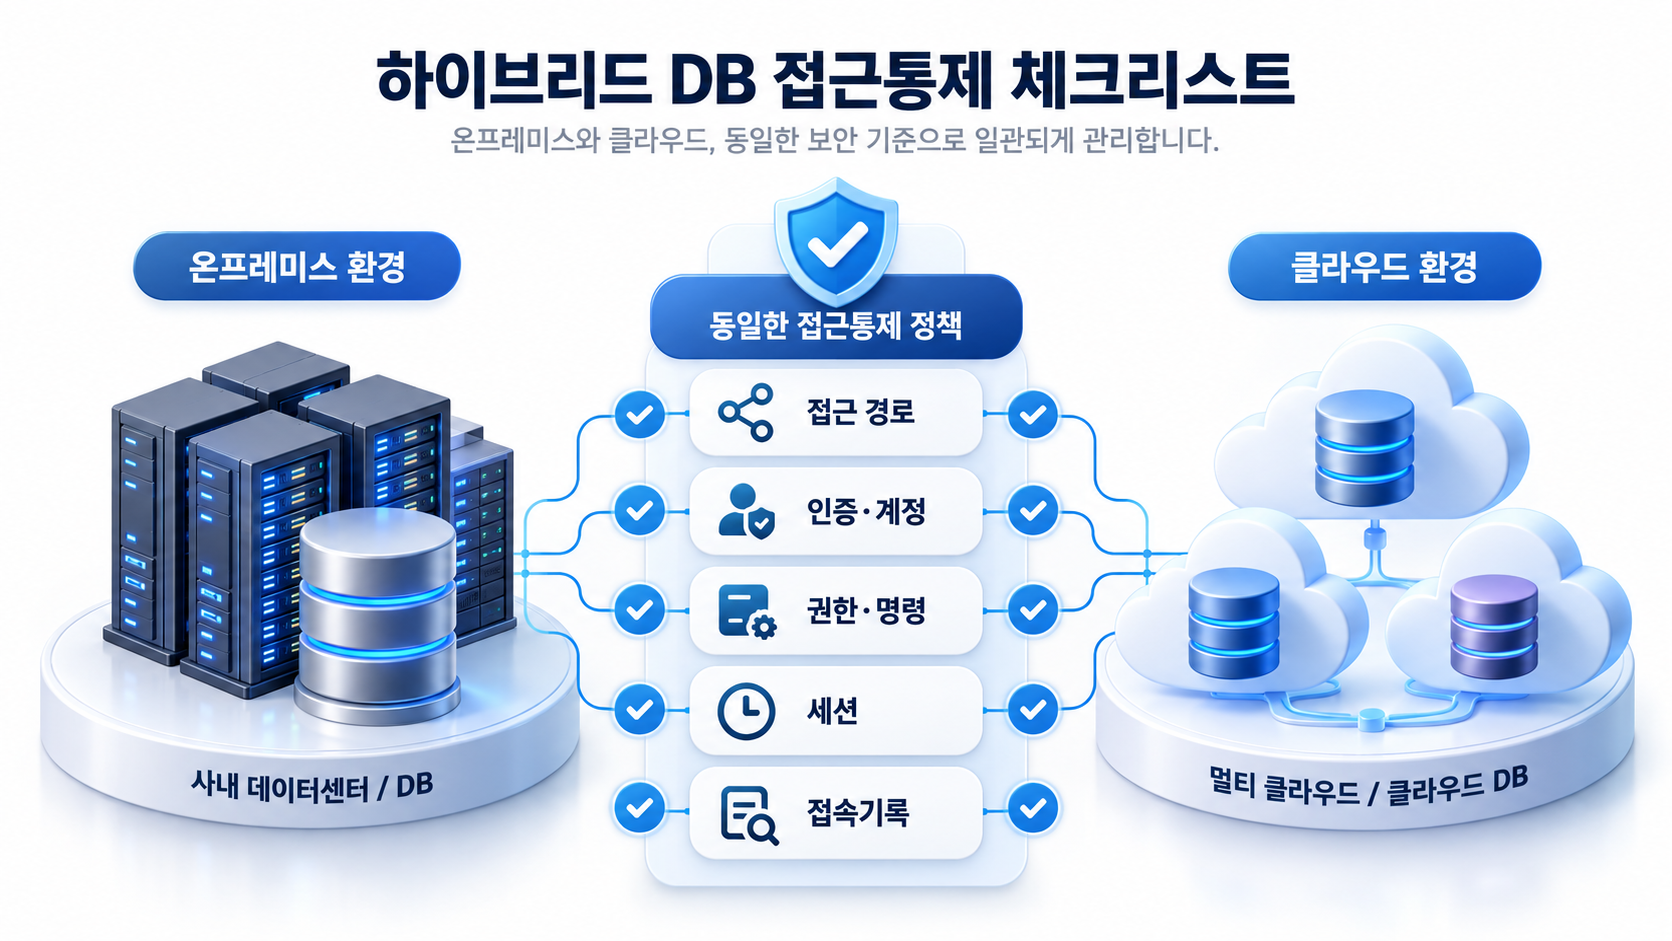
환경이 달라도 접근통제에서 확인해야 할 항목 자체는 크게 다르지 않습니다. 다음 다섯 가지를 각 환경에 일관되게 적용할 수 있는지 점검하는 것이 출발점입니다.
- 접근 경로: DB로 들어오는 경로(직접 접속, 콘솔, 애플리케이션 계정 등)를 지정·제한
- 인증·계정: 공용 계정 사용을 줄이고 개인·서비스 단위로 식별·인증
- 권한·명령: 최소 권한 부여와 위험 명령·대량 조회 통제
- 세션: 접근 시간·대상·동시 세션을 제한
- 접속기록: 접근·명령 이력을 남기고, 필요 시 통합 조회·감사
도입·선택 시 확인할 점
- 운영 중인 온프레미스·클라우드 환경(대상 DB·OS·클라우드 종류)과 호환되는가
- 환경별로 흩어진 접근 이력을 일관된 기준으로 조회·감사할 수 있는가
- 클라우드의 임시·자동화 계정까지 식별·통제 범위에 넣을 수 있는가
- 기존 온프레미스 접근통제 정책과 충돌 없이 확장할 수 있는가
- 규제·감사 요건(접속기록 보존·제출 등)을 충족하는가
PNPSECURE는 DB 접근통제(DBSAFER)에서 출발해 클라우드·하이브리드 환경을 위한 DBSAFER for Cloud, 네트워크·접근 통제 관점의 P-NAP 등으로 라인을 확장해 왔습니다. 클라우드 환경에서의 적용은 DBSAFER for Cloud 하이브리드 클라우드 보안 글에서, 온프레미스·클라우드 통합 운영과 관련한 질문은 온프레미스·클라우드 통합 관리 FAQ에서 함께 참고할 수 있습니다.
자주 묻는 질문
클라우드로 DB를 옮기면 기존 접근통제는 그대로 쓸 수 없나요?
클라우드는 콘솔·계정·네트워크 구조가 온프레미스와 달라, 기존 정책을 그대로 적용하기 어려운 부분이 있습니다. 접근 승인·권한 최소화·접속기록이라는 원칙은 동일하게 가져가되, 각 환경의 구조에 맞게 적용 방식을 조정하는 접근이 필요합니다.
온프레미스와 클라우드를 하나의 정책으로 본다는 것은 무슨 뜻인가요?
환경마다 도구가 달라도 누가 어떤 DB에 어떤 권한으로 접근하고 무엇을 했는지를 같은 기준으로 통제·기록한다는 뜻입니다. 통제 기준과 기록 항목을 통일하면 감사와 사고 대응이 일관됩니다.
멀티클라우드에서는 접속기록을 어떻게 모아야 하나요?
클라우드별로 기록이 흩어지면 사고 시 전체 접근 이력을 재구성하기 어렵습니다. 접근 이력을 한곳에서 조회·감사할 수 있도록 통합하는 것을 권장합니다.
다음 단계
먼저 온프레미스와 클라우드에 흩어진 DB·계정의 접근 경로와 접속기록 현황부터 점검해 보세요. 하이브리드·멀티클라우드 환경에서 접근통제를 하나의 정책으로 정리하는 방안을 함께 검토하고 싶다면 클라우드·하이브리드 DB 접근통제 상담으로 문의해 주시면 도움을 드립니다.