로그인 이후의 화면도 보안 대상 — 피앤피시큐어, FISCON 2026서 페이스락커 공개
피앤피시큐어가 FISCON 2026에서 비전 AI 기반 화면정보 유출 방지·안면인증 솔루션 페이스락커를 선보입니다. 로그인 이후의 화면을 지키는 방식과 점검 항목을 정리했습니다.
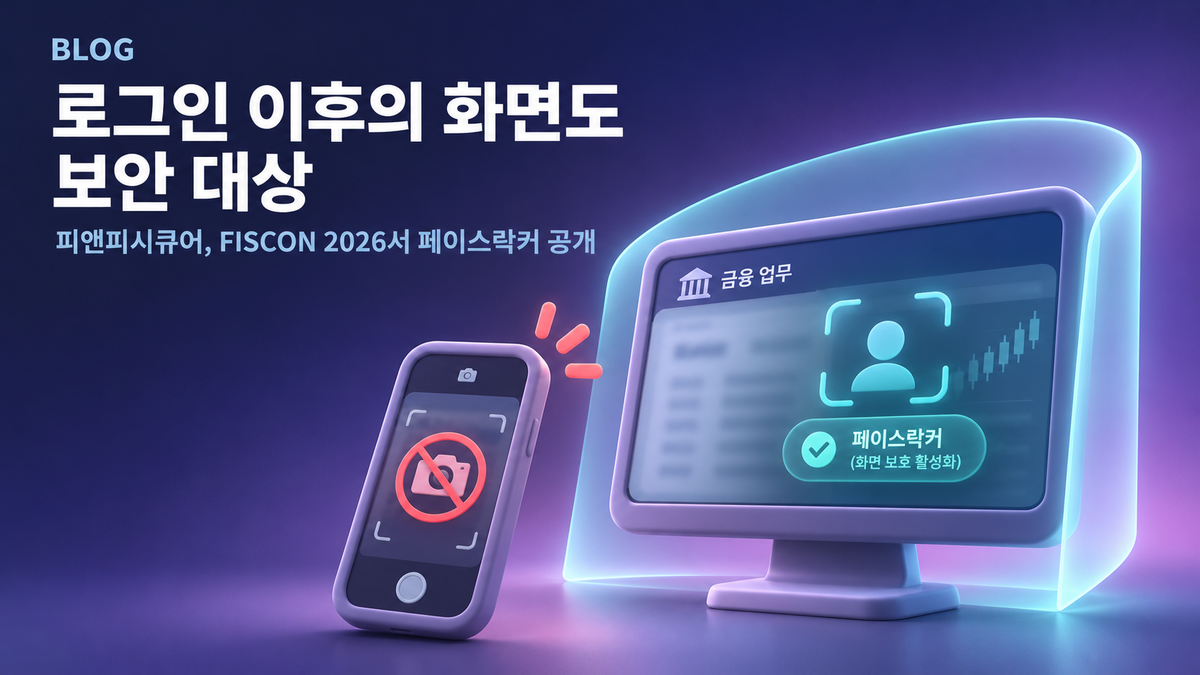
금융 보안은 오랫동안 '누가 시스템에 들어오는가'에 집중해 왔습니다. 그런데 정당한 사용자가 로그인한 뒤에도 정보는 화면을 통해 새어 나갈 수 있습니다. 스마트폰으로 모니터를 찍거나, 뒤에서 화면을 엿보거나, 자리를 비운 사이 다른 사람이 화면을 보는 경우입니다. 피앤피시큐어(PNPSECURE)는 11월 12일 열리는 금융정보보호 컨퍼런스 'FISCON 2026'에서 이 구간을 지키는 화면정보 유출 방지·안면인증 솔루션 '페이스락커(FaceLocker)'를 선보입니다.
핵심 요약
피앤피시큐어는 11월 12일 서울 여의도에서 열리는 FISCON 2026에 참가해 비전 AI 기반 화면정보 유출 방지·안면인증 솔루션 페이스락커를 소개합니다. 페이스락커는 등록된 사용자를 실시간으로 확인하고, 스마트폰 촬영 시도·허가받지 않은 사람의 접근·사용자의 자리 비움을 감지하면 화면을 가리거나 흐리게 처리합니다. 기존 SSO(통합인증)나 개별 업무 서비스와 연동해 로그인 단계에 안면인증을 더할 수 있어, '접속한 사람이 본인인가'와 '작업 중 화면이 노출되지 않는가'를 함께 다룹니다.
FISCON 2026에서 무엇을 선보이나
피앤피시큐어는 FISCON 2026에서 페이스락커를 활용한 화면정보 유출 방지 방안과 안면인증 기반 업무시스템 연동 방안을 소개합니다. 전자신문 보도에 따르면 올해 20주년을 맞은 FISCON 2026은 'Now for Next Finance'를 주제로 AI 시대 금융산업의 정보보호 전략을 논의하는 자리이며, 11월 12일 서울 여의도 콘래드 서울 호텔에서 열립니다.
왜 금융 업무에서 '화면'이 보안 대상인가
로그인 인증은 접속 순간의 본인 여부를 확인할 뿐, 로그인 이후 화면 앞에서 벌어지는 일까지는 다루지 않습니다. 고객 정보 조회, 계좌·거래 처리, 내부 보고서 작성처럼 금융 업무는 중요정보가 화면에 그대로 표시되는 시간이 깁니다. 이 정보는 네트워크나 파일 전송을 거치지 않고 촬영이나 엿보기만으로도 밖으로 나갈 수 있습니다.
이렇게 화면에 표시된 정보를 눈이나 카메라로 빼내는 방식을 흔히 '비주얼 해킹'이라고 부릅니다. 파일 반출 통제나 DLP처럼 데이터가 이동하는 경로를 감시하는 수단으로는 잡기 어려워, 화면 자체를 보호 대상으로 보는 접근이 필요합니다. 재택·원격 근무와 외부 협력 인력의 업무 접속이 늘수록 이 사각지대도 넓어집니다.
페이스락커는 어떻게 동작하나
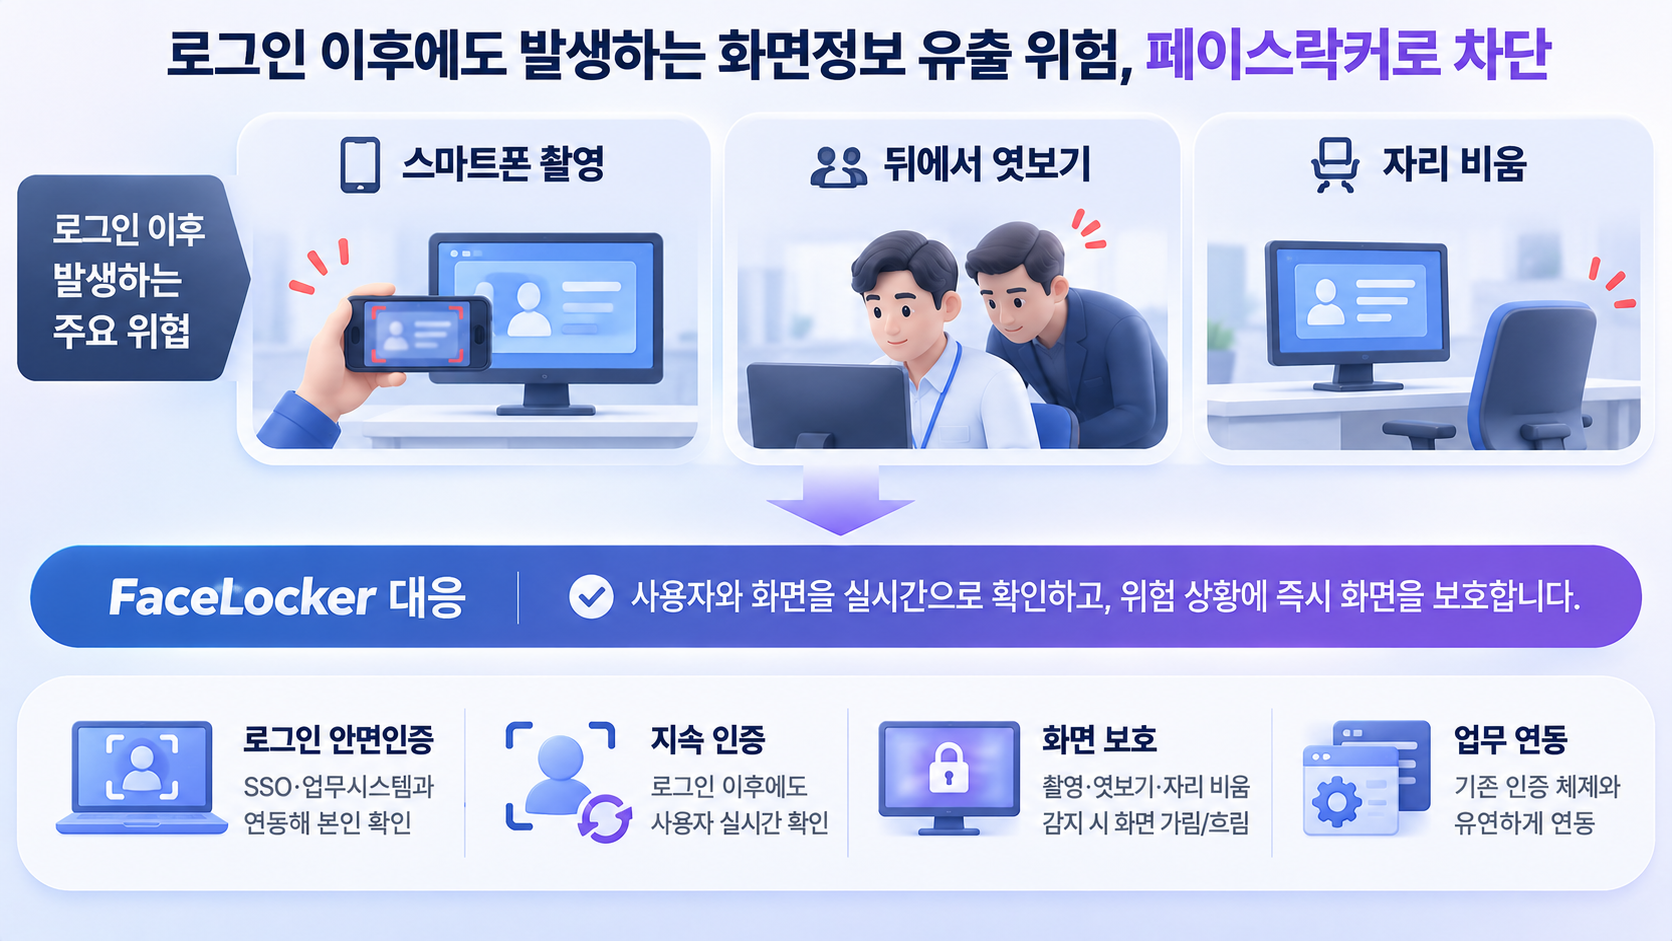
페이스락커는 PC 카메라와 비전 AI 엔진으로 화면 앞의 사람과 상황을 계속 확인하고, 위험 상황이 감지되면 화면을 보호합니다. 보도에 소개된 주요 동작은 다음과 같습니다.
- 로그인 단계 안면인증: 기존 SSO 시스템이나 개별 업무 서비스와 연동해, 시스템 접속 시 안면인증으로 본인 여부를 확인합니다.
- 로그인 이후 지속 확인(지속 인증): 접속한 뒤에도 등록된 사용자가 화면 앞에 있는지 실시간으로 확인합니다. 로그인 이후에 사용자가 바뀌는 상황(대리 사용 등)을 확인하는 데 도움이 됩니다.
- 촬영 시도 감지: 스마트폰 등으로 화면을 찍으려는 시도를 감지하면 화면을 가리거나 흐리게 처리합니다.
- 비인가자 접근·엿보기 감지: 허가받지 않은 사람이 화면에 접근하거나 뒤에서 들여다보는 상황을 감지합니다.
- 자리 비움 감지: 정당한 사용자가 자리를 비우면 화면을 보호해 다른 사람이 보지 못하게 합니다.
기존 인증 체계를 유지하면서 연동하는 방식이어서, 금융기관은 이미 쓰고 있는 SSO에 안면인증을 더하고, 로그인 이후에는 화면 보호 기능으로 작업 구간을 지킬 수 있습니다. 페이스락커의 다른 활용 관점은 로그인 이후의 화면정보 유출 위험 글에서도 다뤘습니다.
금융 보안 담당자가 확인할 점
화면정보 유출 방지는 솔루션 도입 전에 '어느 업무 화면이 위험한가'를 먼저 정리해야 효과가 납니다. 다음 항목부터 점검해 보시기 바랍니다.
- 중요정보 표시 화면 목록: 고객 정보 조회, 거래 처리, 관리자 콘솔 등 중요정보가 화면에 그대로 표시되는 업무를 파악합니다.
- 로그인 이후 공백: 로그인 뒤 자리 비움이나 다른 사람의 대리 사용을 막는 수단이 화면 잠금 시간 설정 외에 있는지 확인합니다.
- 촬영·엿보기 대응: 스마트폰 촬영이나 엿보기를 규정과 교육에만 맡기고 있지 않은지 점검합니다.
- 근무 환경별 기준: 영업점·본사·재택·외부 협력 인력 등 근무 환경마다 화면 노출 위험과 통제 기준을 따로 정합니다.
- 기존 인증 체계와의 연동: 새 인증 수단을 더할 때 기존 SSO·업무 서비스와 어떻게 연동되는지, 사용자 불편은 없는지 확인합니다.
자주 묻는 질문
비주얼 해킹이란 무엇인가요?
비주얼 해킹은 화면에 표시된 정보를 스마트폰으로 촬영하거나 어깨 너머로 엿보는 방식으로 빼내는 것을 말합니다. 파일이나 네트워크를 거치지 않기 때문에 기존 데이터 유출 방지 수단으로는 탐지하기 어렵습니다.
로그인할 때 인증을 강화하면 충분하지 않나요?
로그인 인증은 접속 순간의 본인 여부만 확인합니다. 로그인 이후의 자리 비움, 다른 사람의 대리 사용, 화면 촬영은 별도로 다뤄야 하며, 페이스락커는 로그인 이후에도 사용자를 계속 확인하는 방식으로 이 구간을 보완합니다.
기존 SSO를 바꿔야 하나요?
보도에 따르면 페이스락커는 기존 SSO 시스템이나 개별 업무 서비스와 연동해 로그인 과정에 안면인증을 더하는 방식이어서, 기존 인증 체계를 유지한 채 도입을 검토할 수 있습니다. 구체적인 연동 범위는 환경에 따라 상담으로 확인하는 것이 좋습니다.
상담 안내
우리 조직에서 중요정보가 화면에 머무는 업무가 어디인지, 로그인 이후의 화면을 어떻게 보호하고 있는지 점검해 보시기 바랍니다. FISCON 2026 현장에서 페이스락커를 직접 확인하기 어렵다면, 페이스락커 화면정보 보호·안면인증 도입 상담을 통해 우리 업무 환경에 맞는 적용 방안을 함께 검토해 보세요.