Latest

피앤피시큐어 페이스락커(FaceLocker) 과학기술정보통신부 조달 우수연구개발 혁신제품 선정 - 실시간 안면 인증 및 이상행위 탐지로 공공성 및 혁신성 실현

피앤피시큐어 페이스락커(FaceLocker) 과학기술정보통신부 조달 우수연구개발 혁신제품 선정 - 실시간 안면 인증 및 이상행위 탐지로 공공성 및 혁신성 실현

과학기술정보통신부 우수연구개발 혁신제품 'FaceLocker' 선정 2025. 06. 27 지난 6월 27일, 피앤피시큐어의 'FaceLocker(실시간 안면 인증 및 이상행위 탐지 솔루션)'가 과학기술정보통신부의 우수연구개발 혁신제품으로 지정됐습니다 ! 👏🎉 「우수연구개발 혁신제품 지정제도」는 과기정통부의 엄격한 심사를 통해 기술의 혁신성이 인정된 제품만이 혁신제품으로 선정되는 제도입니다. 선정 기준이 까다로운만큼 'FaceLocker'
PNPSECURE
피앤피시큐어 CISO KOREA 2025 '정보보호의 날' 기념 컨퍼런스 참가 후기

피앤피시큐어 CISO KOREA 2025 '정보보호의 날' 기념 컨퍼런스 참가 후기

지난 7월 8일(화), 피앤피시큐어가 정보보호의 날 기념 CISO 컨퍼런스 'CISO KOREA 2025'에 참가했습니다. 본 행사는 한국정보보호최고책임자(CISO) 협의회가 주최하는 국내 대표 보안 컨퍼런스로, 정보보호 최고책임자 및 보안 실무자 간의 경험 공유와 네트워킹을 위한 뜻깊은 자리입니다. 피앤피시큐어는 이번 행사를 통해 DBSAFER AM(서버접근제어)의 Gateway와 Server Agent를
PNPSECURE
[피앤피시큐어] BPFDoor 대응 리포트 FAQ 모음집 - DBSAFER를 통한 실전 대응 사례 포함

[피앤피시큐어] BPFDoor 대응 리포트 FAQ 모음집 - DBSAFER를 통한 실전 대응 사례 포함

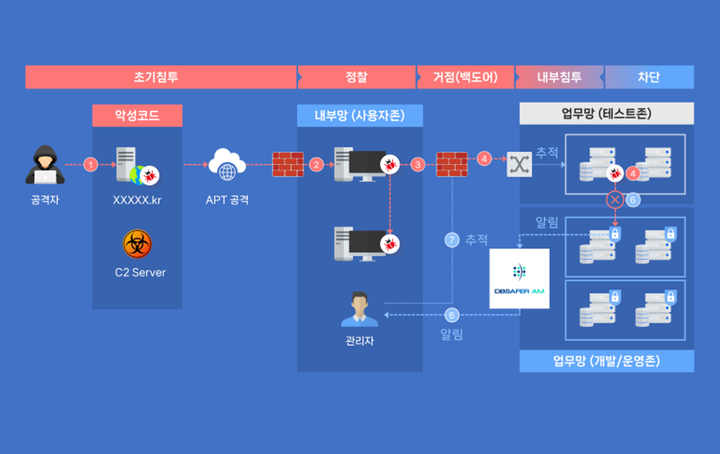
최근 피앤피시큐어의 블로그와 유튜브를 통해 APT 공격 침투부터 C2 차단에 이르기까지, 다양한 지능형 지속 위협 공격에 대한 DBSAFER의 실전 대응 사례를 공유해 드렸습니다. 실제 침해사고 분석 및 대응 경험을 바탕으로 고도화된 지능형 지속 위협 공격에 대한 탐지 및 차단 전략을 구체적으로 소개해드린 만큼, 공개 이후 많은 분들께서 관심을 보내주셨습니다. 보내주신
PNPSECURE
[피앤피시큐어] 제2회 엔지니어링 챌린지 개최! 총 6백만 원 상금의 주인공들은 누구?!

[피앤피시큐어] 제2회 엔지니어링 챌린지 개최! 총 6백만 원 상금의 주인공들은 누구?!

지난 6월 20일 금요일, 피앤피시큐어 사옥에서 제2회 엔지니어링 챌린지가 개최되었습니다! 피앤피시큐어 엔지니어링 챌린지(PNPSECURE Engineering Challenge)는 DBSAFER 기술 전문가들이 한자리에 모여 주어진 미션을 분석하고 리포팅하는 경연을 통해 피앤피시큐어 임직원과 파트너사 엔지니어가 함께 기술 역량을 강화하고, 파트너십을 다지고자 전년도부터 개최되었습니다. 우수한 기술 분석 능력을 보여준 참가자분들에게는 총 6백만 원의 상금과
PNPSECURE
[피앤피시큐어] PIS FAIR 2025 부스에 방문해 주셔서 감사합니다 - BPFDoor 서버 위험 탐지 툴 다운로드

[피앤피시큐어] PIS FAIR 2025 부스에 방문해 주셔서 감사합니다 - BPFDoor 서버 위험 탐지 툴 다운로드

피앤피시큐어는 지난 5월 27일(수), 5월 28일(목) 양일간 코엑스에서 개최된 개인정보보호페어 & CPO워크숍(PIS FAIR 2025)에 참가해 개인정보 접속기록 관리 솔루션 ‘INFOSAFER(인포세이퍼)’를 통한 효과적인 개인정보 안전성 확보 조치 방안을 선보였습니다. 피앤피시큐어의 보안성과 편의성을 모두 고려한 ‘개인정보 접속기록 관리 솔루션의 고도화 전략’과 ‘BPFDoor 등 서버 위협
PNPSECURE
APT 공격 침투부터 C2 차단까지 : DBSAFER 실전 BPFDoor 대응 리포트 실제 공격 방어 사례 포함 [피앤피시큐어]

APT 공격 침투부터 C2 차단까지 : DBSAFER 실전 BPFDoor 대응 리포트 실제 공격 방어 사례 포함 [피앤피시큐어]

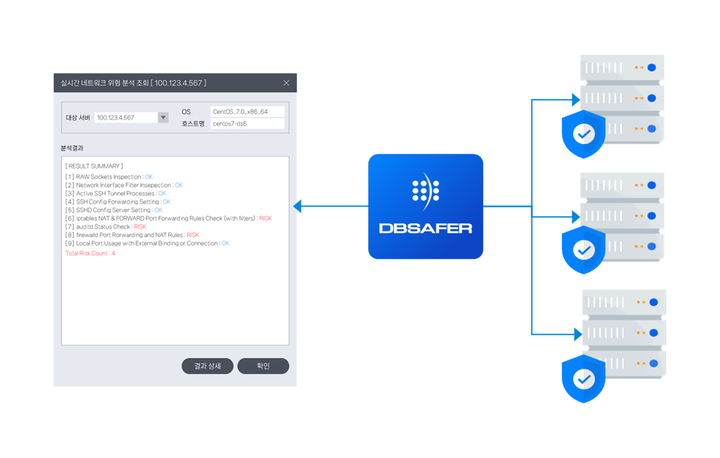
기업은 안정적인 서비스 운영을 위해 여러 보안 장치를 도입하지만, 실제 사고 사례를 살펴보면 이러한 인프라만으로는 백도어 공격을 완전히 차단하기 어렵습니다. 그 이유는 전통적 보안 대응 방식이 침해 지표(IoC) 탐지나 포트 기반 모니터링에 머무르기 때문에, 정상 포트를 가장해 들어오는 BPFDoor 같은 비정상 트래픽을 식별하기에는 한계가 있기 때문입니다. 이 글에서는 이러한
PNPSECURE