금융권 16개사 침해 이후, 외부 접점 서버·API 점검 5가지
금융위가 밝힌 점검 결과와 제도개선 과제에 맞춰, 외부 접점 서버·API에서 지금 확인할 5가지와 서버 접근 제어의 역할 범위를 정리했습니다.
10월 금융위원회가 금융권 16개사에서 발생한 침해와 약 10만 건 규모의 정보 유출 정황을 발표하면서, 금융 보안의 관심이 다시 '외부와 맞닿은 서버와 API'로 모이고 있습니다. 업무 웹, 제휴·모집 채널용 API, 관리자 기능처럼 인터넷에서 닿는 접점은 늘어나는데, 그 목록과 상태를 정확히 아는 조직은 많지 않습니다. 이 글은 금융위가 밝힌 점검 결과와 제도개선 과제에 맞춰, 인프라·서버 보안 담당자가 지금 확인할 외부 접점 점검 5가지를 정리합니다.
외부 접점 서버·API 점검이란 인터넷이나 제휴 채널에서 접근할 수 있는 웹 서버, API, 관리자 기능을 빠짐없이 목록화하고, 각 접점의 인증·인가, 보안 패치, 지원 종료(EoS) 여부, 관리자 접속 통제, 상시 관제 상태를 주기적으로 확인하는 활동입니다. 침해가 시작되는 입구와 침입 이후 확산 경로를 함께 줄이는 것이 목적입니다.
금융권 16개사 침해, 무엇이 드러났나
핵심은 침해 경로가 아직 조사 중이지만, 점검에서 드러난 미흡 사항은 대부분 '기본 관리'였다는 점입니다. 금융위원회 보도자료에 따르면 금융권 500여 곳을 긴급 점검한 결과 130곳 안팎에서 미흡 사항이 보고됐고, 그 내용은 보안 패치 미적용, 지원이 끝난(EoS) 시스템 사용, 24시간 관제 공백, 외부 접속 시 다중 인증(MFA)이나 인증·인가 절차 누락 등이었습니다. 대부분은 한두 개 항목 수준의 미흡이었습니다. 당국은 계좌 비밀번호·카드번호처럼 부정결제로 직결되는 정보의 유출은 확인되지 않았다고 밝혔습니다.
침해 경로에 대해 금융위는 정밀 조사 중이라는 입장입니다. 언론과 보안업계에서는 대출모집인용 서비스에서 인증을 우회해 조회 값을 반복 입력하는 방식, 서버 측 템플릿 인젝션(SSTI)으로 관리자 기능에 접근하는 방식 등이 거론되고 있습니다. 이는 확정된 공통 경로가 아니라 분석 내용이므로, 특정 수법 하나보다 외부 접점 전반을 다시 보는 계기로 삼는 것이 바람직합니다.
금융위는 제도개선 과제로 외부 접점의 목록화·현행화와 인증·접근통제 권한 관리, 대형사부터 취약점 점검을 연 2회 이상으로 늘리는 방향, 금융사 보안관리 전반에 대한 전수 점검을 제시했습니다. 아래 5가지는 이 지적 사항과 과제에 맞춘 점검 항목입니다.
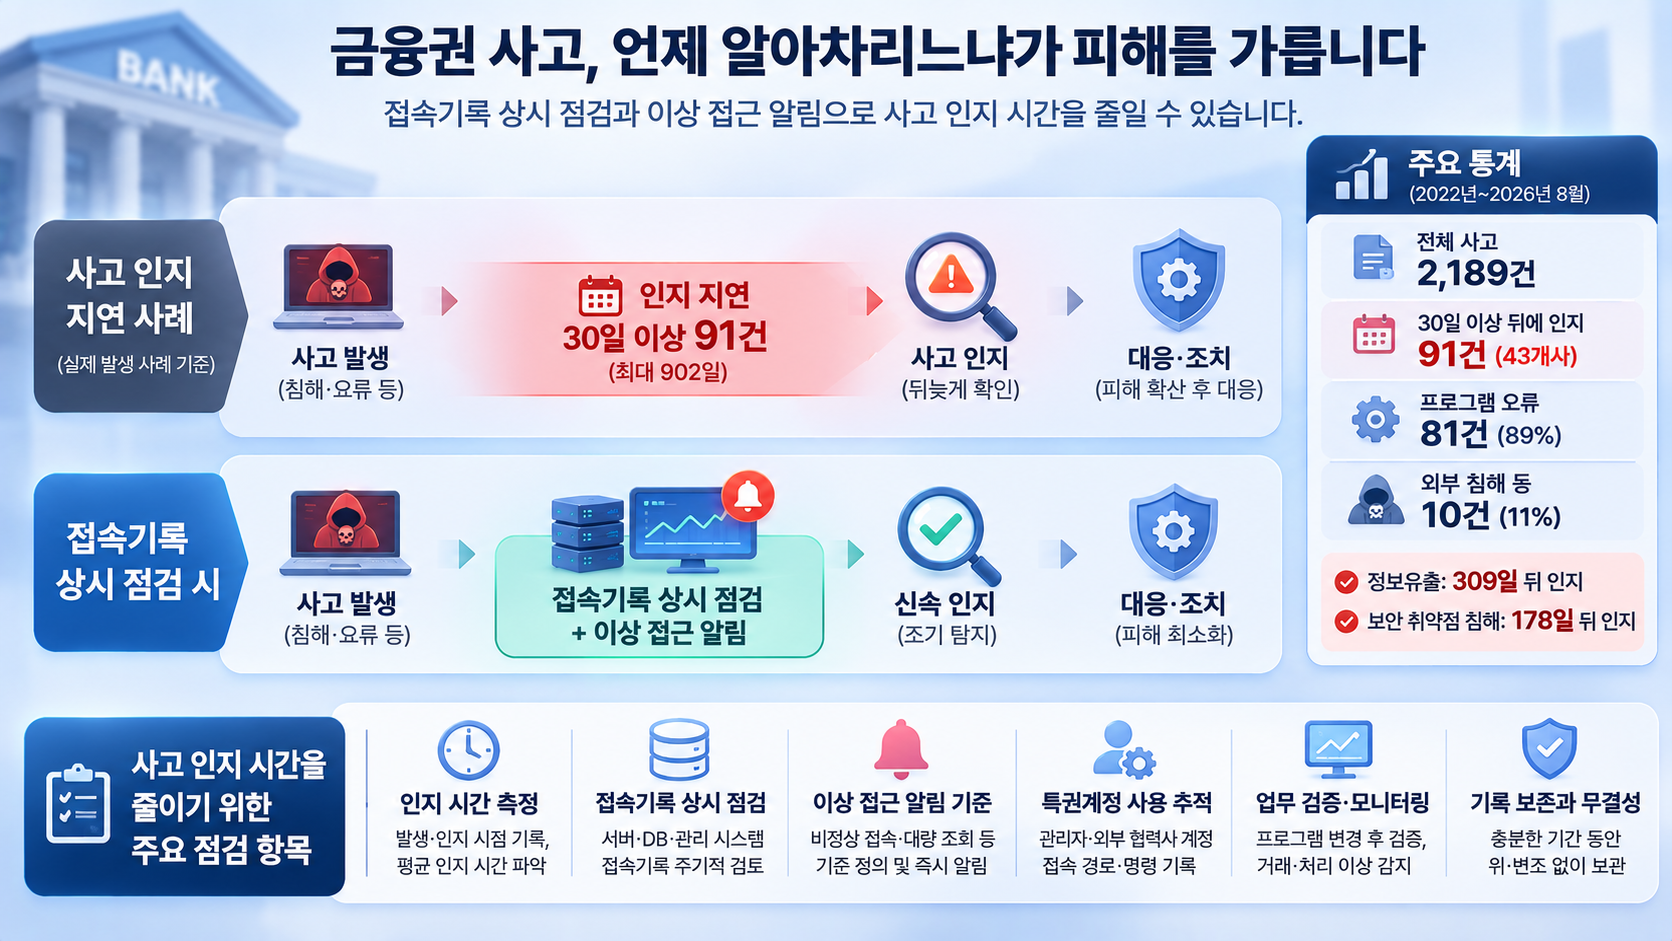
외부 접점 서버·API 점검 5가지
금융권 외부 접점 점검은 ① 접점 목록화 ② 인증·인가와 조회 남용 통제 ③ 패치·EoS 정리 ④ 관리자 서버 접속 통제·기록 ⑤ 24시간 관제와 정기 점검의 다섯 가지로 정리할 수 있습니다.
- 외부 접점 목록화·현행화 — 인터넷·제휴 채널에서 닿는 서버·API·관리자 기능을 빠짐없이 파악
- 인증·인가와 조회 남용 통제 — 서버 측 권한 검증, 반복·대량 조회 제한, 외부 접속 MFA
- 보안 패치·EoS 서버 정리 — 미패치·지원 종료 시스템의 교체 일정과 보완 통제
- 관리자·운영자 서버 접속 통제와 명령 기록 — 누가 어느 서버에 어떤 명령을 실행했는지 통제·기록
- 24시간 관제와 정기 취약점 점검 — 이상 조회·접속의 상시 탐지, 연 2회 이상 점검 주기
1. 외부 접점은 모두 목록에 있나요?
점검의 출발점은 '무엇이 외부에 열려 있는지' 아는 것입니다. 운영 중인 업무 웹뿐 아니라 제휴사·모집인 전용 화면, 모바일 앱이 호출하는 API, 테스트용으로 열어 두고 잊은 서버, 위탁사가 운영하는 채널까지 포함해야 합니다.
- 도메인·IP·포트·API 엔드포인트 단위로 소유 부서와 담당자를 지정
- 신규 오픈·변경·폐기 시 목록을 함께 갱신하는 절차 마련
- 관리자 기능(관리 콘솔·백오피스)이 외부에서 직접 열려 있는지 별도 표시
2. API가 '정상 조회'로 대량 유출되지 않게 막고 있나요?
인증을 통과한 요청이라도 서버가 요청자 권한을 다시 확인하지 않으면, 조회 값만 바꿔 다른 고객 정보를 반복 조회할 수 있습니다. 이 영역은 애플리케이션 계층의 문제이므로 개발·운영 조직이 함께 점검해야 합니다.
- 조회 대상이 요청자 권한 범위 안인지 서버 측에서 검증
- 계정·IP·채널별 조회 횟수와 속도 제한, 비정상 패턴 알림
- 외부 접속 구간의 다중 인증(MFA) 적용, 템플릿·입력값 처리의 시큐어 코딩 점검
3. 패치가 밀리거나 지원이 끝난 서버는 없나요?
보안 패치 미적용과 EoS 시스템은 이번 점검에서 가장 흔한 미흡 사항으로 꼽혔습니다. 교체가 바로 어렵다면 노출을 줄이는 보완 통제를 먼저 적용해야 합니다.
- 외부 접점 서버의 OS·미들웨어 버전과 패치 적용 현황 정리
- EoS 서버는 교체 일정 확정, 그 전까지 접근 경로 축소와 관리 접속 제한
4. 관리자·운영자의 서버 접속은 통제·기록되고 있나요?
외부 접점이 뚫렸을 때 피해를 키우는 것은 서버 관리 권한의 남용과 서버 간 이동입니다. 관리자·운영자·위탁 인력이 어떤 계정으로 어느 서버에 접속해 어떤 명령을 실행했는지 통제하고 기록해야 사고 범위를 좁히고 원인을 추적할 수 있습니다.
- 공용·공유 계정 대신 개인 식별 계정으로 접속하고 권한은 업무 범위로 최소화
- 허가된 단말·경로에서만 서버 관리 접속 허용, 위험 명령 실행 통제
- 접속·명령 이력 보관으로 사고 조사와 감사 근거 확보
5. 이상 징후를 24시간 보고, 점검 주기는 충분한가요?
대량 조회나 비정상 접속은 빨리 알아챌수록 피해가 줄어듭니다. 야간·주말 관제 공백을 없애고, 취약점 점검은 당국이 현재 연 1회 수준에서 대형사부터 연 2회 이상으로 늘리는 방향을 밝힌 만큼, 우리 조직도 주기를 앞당겨 계획을 세우는 것이 좋습니다.
- API 조회량·관리자 접속·권한 변경을 관제 대상에 포함
- 모의 해킹·취약점 점검 결과를 외부 접점 목록과 연결해 조치 이력 관리
- 당국이 중요 외부 접점을 필수 점검 대상에 포함하는 방향을 밝힌 만큼, 외부 접점 목록의 핵심 접점을 점검 범위에 우선 반영
점검 항목별 담당 계층 한눈에 보기
5가지 점검은 애플리케이션과 인프라 계층에 나뉘어 있어, 한 부서나 한 솔루션만으로 해결되지 않습니다.
| 점검 항목 | 금융위 지적·과제와의 연결 | 주로 다루는 계층 |
|---|---|---|
| 외부 접점 목록화 | 외부 접점 목록화·현행화 과제 | 자산·운영 관리 |
| 인증·인가, 조회 남용 통제 | 외부 접속 MFA·인증·인가 누락 | 애플리케이션·API |
| 패치·EoS 정리 | 보안 패치 미적용·EoS 사용 | 인프라(서버·OS) |
| 관리자 서버 접속 통제·기록 | 인증·접근통제 권한 엄격 관리·내부통제(전수 점검 항목) | 인프라 접근통제 |
| 상시 관제·정기 점검 | 24시간 관제 공백, 점검 주기 확대(연 1회 수준→연 2회 이상)·중요 외부 접점 필수 점검 | 관제·보안 운영 |
서버 접근 제어가 맡는 범위와 맡지 않는 범위
서버 접근 제어는 외부 접점 보안의 전부가 아니라, 침입 이후 서버 안에서의 확산을 줄이는 인프라 계층의 통제입니다. 인증 우회, 권한 검증 누락, 템플릿 인젝션 같은 애플리케이션 취약점은 코드 수정과 웹·API 보안으로 다뤄야 하며, 서버 접근 제어 솔루션으로 막을 수 있다고 보기는 어렵습니다.
반대로 점검 4번 항목, 그리고 EoS 서버의 관리 접근 제한은 서버 접근 통제 솔루션이 직접 기여하는 영역입니다. DBSAFER OS는 서버 접속과 명령 실행을 정책으로 통제하고 이력을 남기는 서버 접근제어 제품이고, DBSAFER AM은 서버 계정과 권한 관리를 지원합니다(적용 범위는 도입 환경에 따라 달라질 수 있습니다). 서버 구간의 이동 차단 관점은 Server Agent & OS FAQ, 제품 개요는 DBSAFER OS 소개, 금융권 통합 접근제어 관점은 금융권 제로 트러스트 전환 글에서 이어서 볼 수 있습니다.
자주 묻는 질문
금융권 침해 경로는 확정됐나요?
아직 확정되지 않았습니다. 금융위원회는 침해 경로를 정밀 조사 중이라고 밝혔고, 대출모집인 서비스의 인증 우회나 관리자 기능 접근 같은 내용은 언론·보안업계의 분석입니다. 따라서 특정 경로 하나만 막기보다 외부 접점 전반을 점검하는 편이 현실적입니다.
서버 접근 제어 솔루션으로 API 인증 우회를 막을 수 있나요?
직접 막지는 못합니다. 인증 우회·권한 검증 누락·템플릿 인젝션 같은 애플리케이션 취약점은 코드 수정, 시큐어 코딩, 웹 방화벽·API 보안으로 다뤄야 합니다. 서버 접근 제어는 관리자·운영자의 서버 접속과 명령을 통제·기록해, 침입 이후 피해 확산을 줄이고 추적 근거를 남기는 역할입니다.
EoS 서버를 바로 교체할 수 없다면 무엇부터 해야 하나요?
교체 일정을 정하는 동시에 노출을 줄이는 보완 통제부터 적용합니다. 외부에서 직접 닿지 않도록 경로를 좁히고, 관리 접속은 허가된 계정·단말로만 제한하며, 접속과 명령 기록을 남겨 이상 행위를 확인할 수 있게 하는 것이 기본입니다.
다음 단계
먼저 우리 조직의 외부 접점 목록과, 그 뒤에 있는 서버에 누가 어떤 권한으로 접속하는지부터 함께 점검해 보세요. 관리자·운영자 서버 접속 통제와 명령 기록, EoS 서버의 관리 접근 제한을 어떻게 적용할지 검토가 필요하시면 외부 접점 서버 접근통제 도입 상담으로 문의해 주시면 환경에 맞춰 안내해 드리겠습니다.