Latest

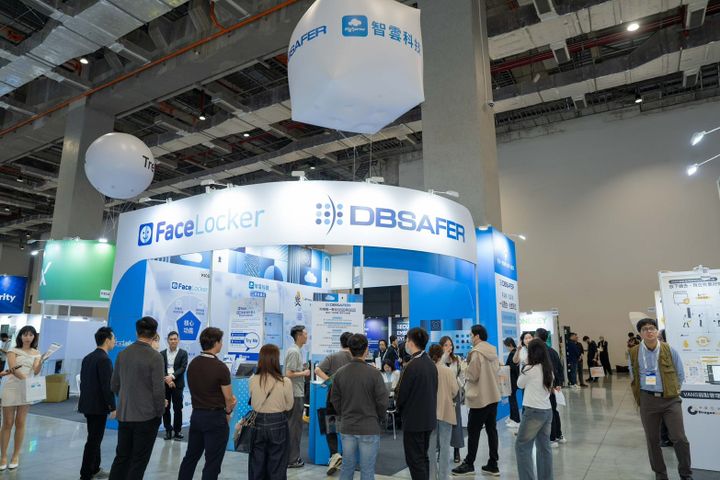
[Global News] 피앤피시큐어, 대만 ‘CYBERSEC 2026’ 성료… 글로벌 제로 트러스트 시장 공략 가속화

[Global News] 피앤피시큐어, 대만 ‘CYBERSEC 2026’ 성료… 글로벌 제로 트러스트 시장 공략 가속화

피앤피시큐어가 지난 5월 5일부터 7일까지 대만 타이베이 난강 전시장에서 개최된 아시아 최대 규모의 보안 컨퍼런스, ‘CYBERSEC 2026’ 참가를 성공적으로 마쳤습니다. 이번 전시는 단순한 참가를 넘어, 대만 현지 파트너사인 마이서버(MyServer)와 전략적 업무 협약(MOU)을 체결하고 본격적인 글로벌 시장 진출의 신호탄을 쏘아 올렸다는 점에서 그 의미가 깊습니다. 🤝 대만 보안
PNPSECURE

P-NAP으로 NoSQL 데이터베이스 보안을 강화해야 하는 이유

NoSQL Security FAQ P-NAP으로 NoSQL 데이터베이스 보안을 강화해야 하는 이유 기업의 데이터 환경은 더 이상 관계형 데이터베이스만으로 구성되지 않습니다. MongoDB, Redis 등 NoSQL 데이터베이스는 빠른 처리, 유연한 데이터 구조, 클라우드 네이티브 서비스와의 연계성 때문에 다양한 업무 시스템에서 활용되고 있습니다. 하지만 데이터 저장소가 다양해질수록 보안 사각지대도 함께 늘어납니다. 기존의 관계형
PNPSECURE

N2SF 환경에서 Unified-IAM과 DBSAFER가 필요한 이유

N2SF Security FAQ N2SF 환경에서 Unified-IAM과 DBSAFER Shadow Control이 필요한 이유 N2SF 환경에서 보안의 출발점은 “무엇을 보호해야 하는가”를 정확히 아는 것입니다. 관리되지 않는 시스템, 파악되지 않은 데이터, 임시로 생성된 계정과 서버, 부서별로 흩어진 클라우드 자산은 접근제어 정책이 적용되기 전부터 보안 사각지대를 만들 수 있습니다. DBSAFER Shadow Control은 기업
PNPSECURE
저... 갔어요. 보홀 갔어요!!! - 2년차 신입 사원의 해외 워크샵 후기 [피앤피시큐어 복지]

저... 갔어요. 보홀 갔어요!!! - 2년차 신입 사원의 해외 워크샵 후기 [피앤피시큐어 복지]

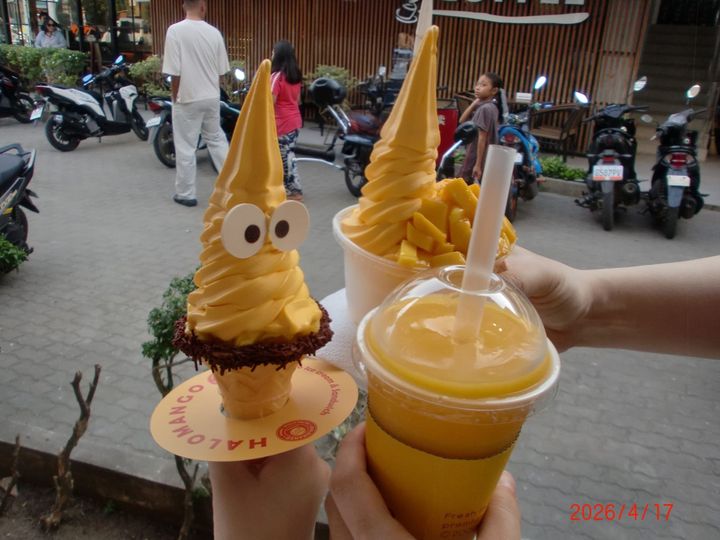
안녕하세요! 솔루션사업본부의 김뷰티입니다 🙈 피앤피시큐어에서는 매년 1회 임직원들을 위해 전사 해외 워크샵 복지를 지원하고 있습니다.   올해는 작년에 이어 “ 필리핀 보홀 ” 에 가게 되었는데요. 피앤피시큐어에 온 뒤 두 번째로 떠나는 워크샵이라 굉장히 두근거렸습니다! 저는 해외여행을 살면서 한 번 밖에 안 가봐서, 해외 워크샵 복지에 너무나 감사하고 있답니다.   그럼 보홀 워크샵 후기! 생생하게
PNPSECURE

DBSAFER for Cloud로 온프레미스와 클라우드 DB 보안을 통합 관리하는 방법

Cloud Security FAQ DBSAFER for Cloud로 온프레미스와 클라우드 DB 보안을 통합 관리하는 방법 기업의 인프라는 더 이상 온프레미스나 클라우드 중 하나로만 운영되지 않습니다. 기존 데이터센터, 퍼블릭 클라우드, 프라이빗 클라우드, 클라우드 DB, 관리 콘솔, 운영자 계정이 함께 존재하는 하이브리드 환경이 보편화되고 있습니다. 문제는 보안 운영 방식입니다. 온프레미스 DB와 클라우드 DB, 클라우드
PNPSECURE

제로트러스트 보안에서 무자각 지속 인증과 OS 기반 마이크로 세그멘테이션이 필요한 이유

Zero Trust FAQ 제로트러스트 보안에서 무자각 지속 인증과 OS 기반 마이크로 세그멘테이션이 필요한 이유 제로트러스트 보안은 “한 번 인증된 사용자는 계속 신뢰한다”는 기존 보안 전제를 버리는 것에서 시작합니다. 사용자가 로그인한 이후에도 실제 사용자가 맞는지, 세션이 안전한지, 서버 내부에서 불필요한 이동이 발생하지 않는지 지속적으로 확인해야 합니다. 이 글에서는 제로트러스트 모델을
PNPSECURE

Unified-IAM이란? 통합 접근제어와 계정관리가 필요한 이유

Unified-IAM FAQ Unified-IAM이란? 통합 접근제어와 계정관리가 필요한 이유 기업의 보안 환경은 더 이상 하나의 DB, 하나의 서버, 하나의 네트워크 경계만으로 설명되지 않습니다. 온프레미스와 클라우드, DB와 시스템, 운영자와 외주 인력, 웹 접속과 관리자 권한이 복잡하게 얽히면서 접근제어와 계정관리를 분리 운영하는 방식은 점점 한계를 드러내고 있습니다. Unified-IAM은 이러한 문제를
PNPSECURE