TECH
ko
APT 공격 침투부터 C2 차단까지 : DBSAFER 실전 BPFDoor 대응 리포트 실제 공격 방어 사례 포함 [피앤피시큐어]
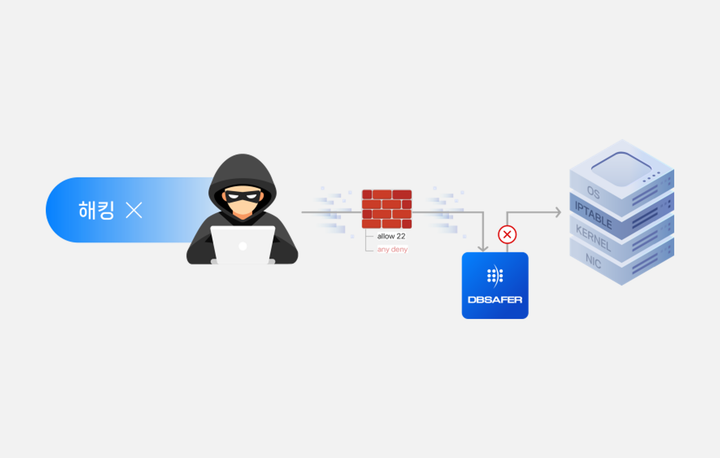
기업은 안정적인 서비스 운영을 위해 여러 보안 장치를 도입하지만, 실제 사고 사례를 살펴보면 이러한 인프라만으로는 백도어 공격을 완전히 차단하기 어렵습니다. 그 이유는 전통적 보안 대응 방식이 침해 지표(IoC) 탐지나 포트 기반 모니터링에 머무르기 때문에, 정상 포트를 가장해 들어오는 BPFDoor 같은 비정상 트래픽을 식별하기에는 한계가 있기 때문입니다. 이 글에서는 이러한