제로 트러스트 도입 로드맵 — 개념을 넘어 무엇부터 단계별로 적용하나
제로 트러스트를 실무로 옮기기 위한 4단계 도입 로드맵과 국내 조직 적용 시 점검 사항을 정리한 가이드.
DB 접근제어의 개념과 필요성, 데이터베이스 접근통제 솔루션의 방식과 선택 기준을 핵심 제품 관점에서 정리한 가이드.
Rapid7이 한국·대만 통신·네트워크 장비를 노린 리눅스 백도어가 현지 이메일 보안 제품의 이름과 실행 흔적까지 흉내 냈다고 밝혔습니다. 새 BPFDoor 변종의 위장·탐지 회피 방식과 리눅스 서버에서 지금 점검할 항목을 정리했습니다.
공공기관 정보 유출 시 기관장도 징계받고, 초기 비밀번호 미변경 같은 기본 수칙 위반도 징계 대상이 됩니다. 사이버보안 실태평가가 약 2,000개 기관으로 확대되는 지금, 계정·비밀번호·접근 이력을 상시 이행·증빙하는 점검 항목을 정리했습니다.
랜섬웨어가 데이터 탈취·이중 협박으로 진화한 배경을 짚고, 측면 이동 차단·최소 권한·접속기록이라는 방어의 기본 원칙을 접근통제 관점에서 담백하게 정리했습니다.
공공기관 개인정보 유출의 3건 중 2건이 해킹이 아닌 업무 과실 '인재형'이었습니다. 경계보안만으로는 막기 어려운 내부 유출을, 접근권한 최소화·데이터 반출 통제·위·변조 없는 접속기록으로 어떻게 줄일 수 있는지 정리했습니다.
9/11 개정법 시행 — 72시간 통지·신고를 위해 접속기록·접근통제로 무엇을 입증해야 하는지 정리.
9월 11일 개정 개인정보보호법 시행으로 과징금이 매출 최대 10%까지 오릅니다. 접속기록 기반 사고 대응·소명과 인증 이후 접근통제로 지금 점검할 것을 정리했습니다.
위탁사·대리점의 계정과 접근권한을 점검하는 실무 체크리스트. 금융 제3자 리스크 대응의 시작점.
정상 조회 API가 대량 유출 통로가 되는 이유와, 이상행위 탐지·접근통제·접속기록으로 지금 점검할 것.
”이학수 피앤피시큐어 이사 “디비세 이퍼 섀도우 컨트롤 통해 자산 관리 문제 해결” 온디맨드 스캔·오토 디스커버리 병행해 지속적인 섀도우 자산 식별 자산의 단순 발견을 넘어 위험 분석·접근통제까지 연결 출처 : 데이터넷, 김선애 기자 (2026.08.05) 보안 업계의 제1 원칙은 ‘보이지 않는 것은 보호할 수 없다’이다. 보안을 위해서는 가장
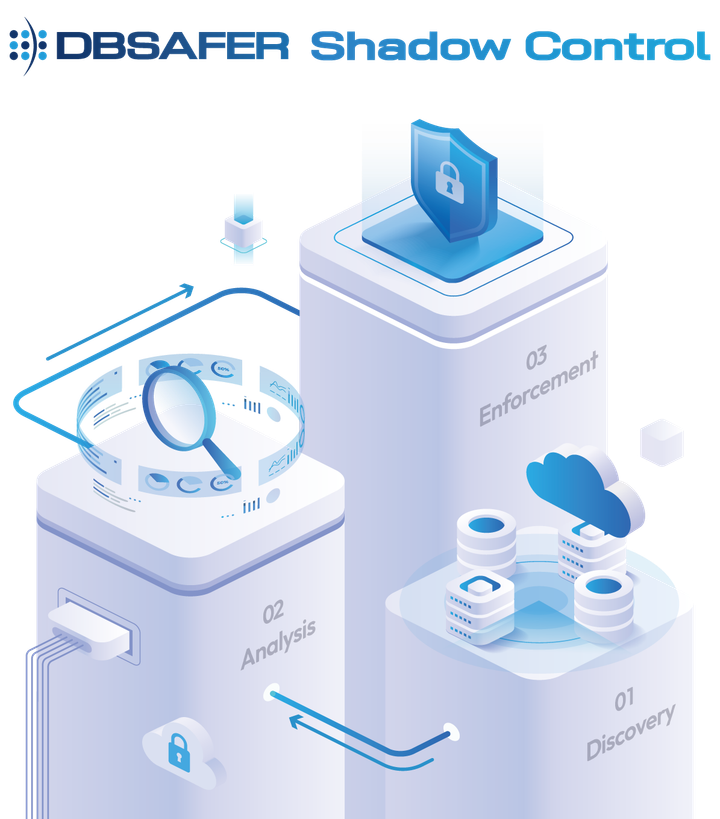
관리 대상서 누락된 인프라 및 중요정보 식별해 가시성 확보 AI 분석으로 자산 위험도 분류…발견·분석·통제, 한 흐름으로 연결 출처 : 아이티데일리, 김호준 기자 (2026.08.04) 기업의 인공지능(AI) 활용과 클라우드·하이브리드 인프라 도입이 확대되면서 내부 IT 환경도 복잡해졌다. AI 개발과 테스트를 위해 임시로 생성된 서버에서부터 관리 대장에 등록되지
Shadow 인프라·데이터 관리 공백 진단 체크리스트 | 피앤피시큐어 관리 목록에 없으면 보호 정책도 적용하기 어렵습니다 DBSAFER Shadow Control은 내부 인프라와 데이터의 발견, 위험 분석, DBSAFER 접근제어 체계 연계를 하나의 보안 운영 흐름으로 제공합니다. DBSAFER Shadow Control 문의하기 Shadow Infra & Data Security Checklist 우리 조직에도 보이지 않는 자산이 있을까? Shadow
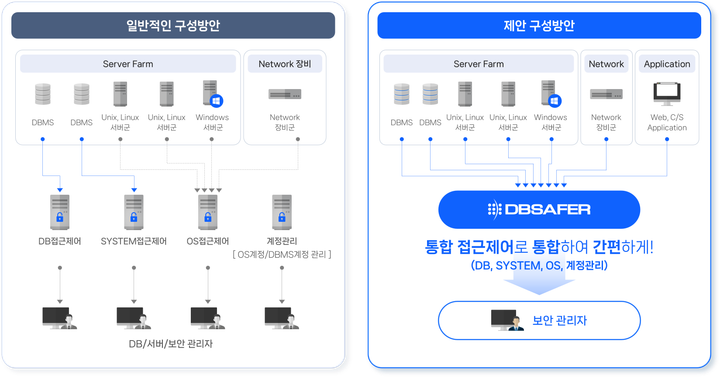
제1금융권·카드·증권사, 통합 플랫폼 도입 전략으로 ‘디비세이퍼’ 선택 계정관리·접근제어 통합해 ‘지속적 검증’ 원칙의 제로 트러스트 이행 출처 : 데이터넷, 김선애 기자 (2026.07.21) 통합 접근제어 및 계정관리 전문기업 피앤피시큐어(대표이사 박천오)는 국내 주요 은행·카드·증권사에 ‘디비세이퍼(DBSAFER)’ 기반 통합 접근제어 및 계정관리 솔루션을 잇따라 구축하며 금융권
금융권 제로 트러스트, 개별 보안이 아닌 통합 접근제어에서 시작됩니다 피앤피시큐어 Unified-IAM은 DB 접근제어, 시스템 접근제어, 통합 계정관리, 서버·파일 보안을 연결해 사용자, 계정, 권한, 접속 기록을 하나의 보안 체계에서 관리합니다. 통합 접근제어 문의하기 Financial Zero Trust & Unified-IAM 금융권 제로 트러스트 전환, 통합 접근제어와 계정관리가 필요한 이유 금융권
안녕하세요, 피앤피시큐어입니다. 지난 7월 7일, 대한민국 정보보호 최고책임자들이 한 자리에 모여 미래 보안 전략을 논하는 'CISO KOREA 2026'이 참관객 여러분의 뜨거운 성원 속에 성황리에 막을 내렸습니다. 이번 행사는 기업 보안을 책임지는 CISO 분들을 모시고 진행된 만큼, 어느 때보다 심도 있는 고민과 혁신적인 솔루션을 공유하는 뜻깊은 자리였습니다. 피앤피시큐어도
안녕하세요, 피앤피시큐어입니다. 대한민국 대표 정보보호 최고책임자들이 한자리에 모여 기업 보안의 미래와 전략을 논하는 'CISO KOREA 2026'이 개최됩니다. 보안의 패러다임이 '방어'에서 '선제적 통제'로 변화하는 지금, 피앤피시큐어는 이번 행사에서 CISO 분들의 가장 큰 고민거리인 '보이지 않는 내부 자산과 데이터 사각지대'를
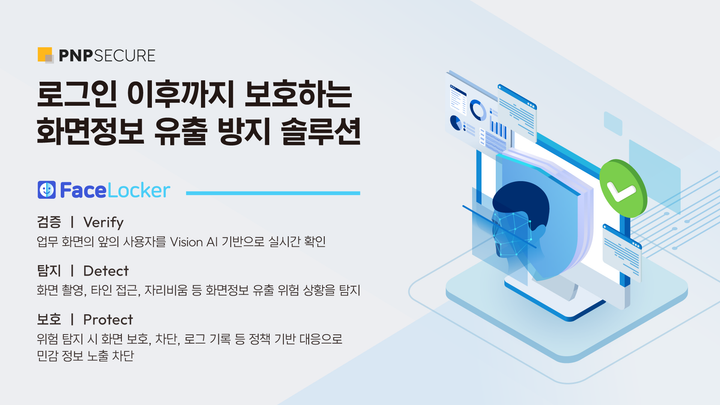
출처 : 전자신문, 안수민 기자 (2026. 06. 30.) 제로 트러스트 기반 통합 보안 선도 기업 피앤피시큐어(대표 박천오)는 인공지능(AI) 화면정보유출 방지 솔루션 '페이스락커(FaceLocker)'를 국내 메이저 A은행과 공급계약을 마치고 본격적인 시스템 구축에 들어간다고 30일 밝혔다. 이번 구축계약을 계기로 페이스락커는 대한민국 금융을 대표하는 시중 3개 대형 은행을
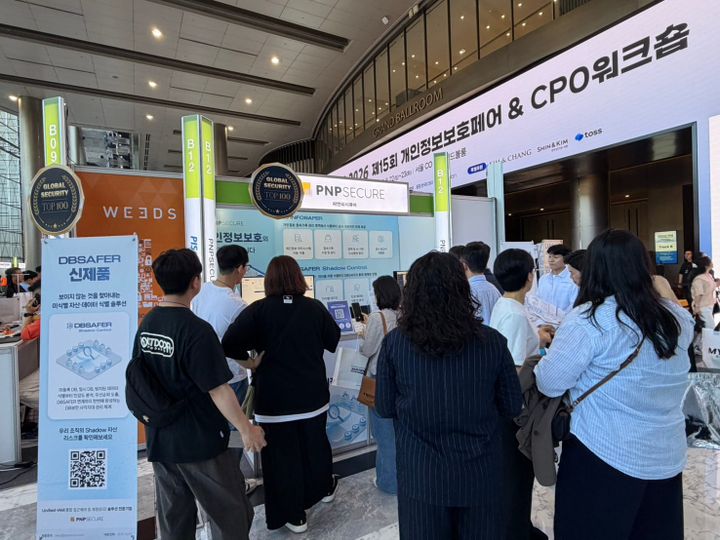
출처: 전자신문, 안수민 기자 (2026.06.26) 통합 접근제어·계정관리 솔루션 선도 기업 피앤피시큐어(대표 박천오)는 개인정보보호 콘퍼런스인 'PIS FAIR 2026'에 참가해 차세대 공격 표면 관리 플랫폼 'DBSAFER Shadow Control(디비세이퍼 섀도 컨트롤)' 시연을 성공리에 마쳤다고 26일 밝혔다. 'DBSAFER Shadow Control'은
안녕하세요, 피앤피시큐어입니다. 지난 6월 22일부터 23일까지 양일간 삼성동 코엑스에서 개최된 대한민국 최대 규모의 개인정보보호 컨퍼런스, 'PIS FAIR 2026'이 참관객 여러분의 뜨거운 성원 속에 성황리에 막을 내렸습니다. 양일간 수천 명의 보안 전문가와 실무자분들이 자리를 빛내주신 가운데, 피앤피시큐어 부스 역시 끊임없는 발길로 유익한 소통의 장이 이어졌습니다. 뜨거웠던 1일차와 2일차의
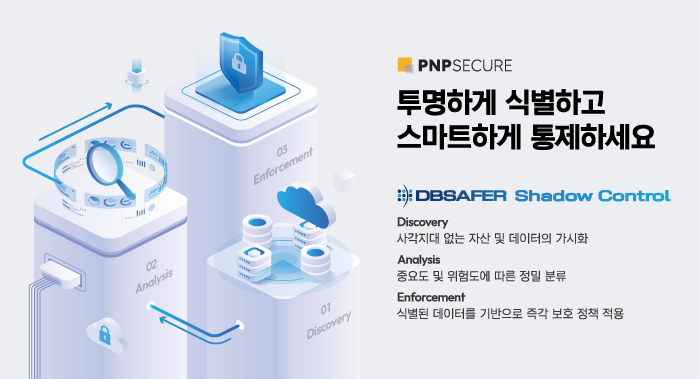
네트워크·엔드포인트 탐지 기술 이용 내부 인프라 공격표면 관리 DBMS 민감정보 식별·분석···DSPM 기능 보완 출처 : 데이터넷, 김선애 기자 (2026.06.22) 피앤피시큐어(대표 박천오)는 인프라와 데이터에 대한 접근통제를 고도화한 통합 보안 플랫폼 ‘디비세이퍼 섀도우 컨트롤(DBSAFER Shadow Control)’을 출시했다고 22일 밝혔다. 이 플랫폼은 기존 공격표면관리(ASM)
Shadow IT 탐지부터 DBSAFER 자동 통제까지, 자주 묻는 질문을 정리했습니다 DBSAFER Shadow Control은 온디맨드 스캔(On-Demand Scan)과 오토 디스커버리(Auto Discovery)를 결합해 내부 인프라와 데이터 영역의 Shadow IT를 발견하고, 위험도 분석과 DBSAFER 자동 등록을 통해 통제까지 연결합니다. DBSAFER Shadow Control 문의하기 DBSAFER Shadow Control FAQ DBSAFER Shadow
기존 ASM은 외부를 보고, 자산관리는 등록된 대상을 봅니다. Shadow IT는 그 사이에 남습니다 DBSAFER Shadow Control은 외부 노출 자산과 등록 자산 중심의 한계를 넘어, 내부 인프라와 내부 DB 데이터의 Shadow IT를 발견하고 위험도 분석 후 DBSAFER 보호 자산으로 자동 편입해 통제까지 연결합니다. DBSAFER Shadow Control 문의하기 DBSAFER Shadow Control Comparison
인프라만 보면 데이터 리스크를 놓칠 수 있습니다. 궁극적으로 보호해야 하는 대상은 데이터입니다. DBSAFER Shadow Control은 내부 인프라의 미등록 자산과 비인가 서비스뿐 아니라, DB 내부의 민감정보 위치와 실제 Query 결과 기반 데이터 노출까지 함께 식별해 공격 표면을 통제 가능한 보호 대상으로 전환합니다. DBSAFER Shadow Control 문의하기 DBSAFER Shadow Control Risk Awareness
한 번 찾는 것만으로는 부족합니다. 넓게 찾고, 계속 발견해야 합니다 DBSAFER Shadow Control은 온디맨드 스캔(On-Demand Scan)과 오토 디스커버리(Auto Discovery)를 결합해 미등록 자산, 비인가 서비스, 우회 접속 경로, 민감정보 노출 가능성을 발견하고 DBSAFER 보호 자산 자동 등록과 통제 정책으로 연결합니다. DBSAFER Shadow Control 문의하기 DBSAFER Shadow
보이지 않는 자산은 통제할 수 없습니다 DBSAFER Shadow Control은 내부 인프라와 데이터 영역의 Shadow IT를 발견하고, 위험도를 분석하며, DBSAFER 보호 자산으로 자동 등록해 실시간 통제까지 연결하는 공격 표면 관리 솔루션입니다. DBSAFER Shadow Control 문의하기 DBSAFER Shadow Control Strategy DBSAFER Shadow Control 공격 표면 관리 전략: Shadow IT 디스커버리에서 자동 통제까지
드디어 다음 주, PIS FAIR 2026에서 피앤피시큐어를 만나보세요 대한민국 최대 규모의 개인정보보호 컨퍼런스 PIS FAIR 2026이 다음 주 개최됩니다. 피앤피시큐어는 이번 행사에서 개인정보 접속기록 관리와 데이터 공격 표면 식별·통제 전략을 소개합니다. PIS FAIR 2026 무료 사전 등록하기 PIS FAIR 2026 드디어 다음 주! PIS FAIR 2026에서 피앤피시큐어를 만나보세요 안녕하세요,
개인정보 접속기록 관리부터 이상행위 차단까지, 자주 묻는 질문을 정리했습니다 INFOSAFER는 개인정보 위치 식별, 접속기록 수집, AI 기반 이상행위 분석, 차단 대응, 소명·결재, 보고서·감사 증적 관리까지 연결하는 개인정보 보호 운영 솔루션입니다. INFOSAFER 도입 문의하기 INFOSAFER FAQ INFOSAFER FAQ: 개인정보 접속기록 관리·이상행위 탐지·차단 대응 자주 묻는 질문 개인정보
접속기록을 남기는 것에서, 이상행위를 선제 대응하는 체계로 INFOSAFER는 기존 접속기록 관리의 역할을 확장합니다. 개인정보 위치 식별, 접속기록 수집, AI 기반 이상행위 분석, 차단 대응, 소명·보고서·감사 증적 관리를 연결해 개인정보 보호 운영을 선제 대응 중심으로 전환합니다. INFOSAFER 도입 문의하기 INFOSAFER Comparison INFOSAFER와 기존 접속기록 관리의 차이: 기록 중심에서 선제
개인정보 위치를 아는 것과 개인정보 유출을 막는 것은 다릅니다 자동 식별은 개인정보 보호의 출발점입니다. 그러나 실제 리스크를 줄이려면 과다 조회, 반복 접근, 비정상 시간대 접근, 비정상 다운로드 같은 이상행위를 탐지하고 차단 대응까지 연결해야 합니다. INFOSAFER 도입 문의하기 INFOSAFER Risk Awareness 개인정보 위치만 식별해도 충분할까요? 이상행위 차단이 필요한 이유 개인정보 보호의
개인정보 접속기록 관리는 로그 저장이 아니라, 개인정보 보호 운영의 핵심 흐름입니다 INFOSAFER는 개인정보 위치 식별, 접속기록 수집, AI 기반 이상행위 분석, 차단 대응, 소명·보고서·감사 증적 관리까지 연결해 개인정보 접근행위를 통제 가능한 보안 데이터로 전환합니다. INFOSAFER 도입 문의하기 INFOSAFER Concept 개인정보 접속기록 관리란 무엇인가요? INFOSAFER로 보는 식별·수집·분석·
개인정보 보호, 이제 식별을 넘어 이상행위 선제 차단까지 필요합니다 INFOSAFER는 개인정보 위치 식별, 접속기록 수집, AI 기반 이상행위 분석, 차단 대응, 소명·보고서·감사 증적 관리를 하나의 개인정보 보호 운영 체계로 연결합니다. INFOSAFER 도입 문의하기 INFOSAFER Strategy INFOSAFER 개인정보 보호 운영 전략: 식별을 넘어 이상행위 선제 차단까지 개인정보 보호의 시작은
FaceLocker로 업무 화면에서 발생하는 정보 유출 위험을 줄이세요 FaceLocker는 화면 촬영, 타인 접근, 사용자 자리비움, 다중 인물 노출 등 업무 화면에서 발생하는 비주얼 해킹 위험을 줄이는 화면정보 유출 방지 솔루션입니다. 안면 정보 기반 실시간 사용자 검증으로 보안성과 편의성을 함께 실현하세요. 도입 문의하기 PNPSECURE · FaceLocker · FAQ · Screen Information Leakage Prevention FaceLocker
DLP·MFA·생체인증만으로는 업무 화면의 노출까지 막기 어렵습니다 기존 보안 솔루션과 인증 솔루션은 각자의 영역에서 중요합니다. 하지만 정상 로그인 이후 화면 촬영, 타인 접근, 자리비움으로 발생하는 정보 유출은 별도의 화면 보안 관점이 필요합니다. FaceLocker는 업무 화면에서 발생하는 비주얼 해킹 위험을 줄이는 화면정보 유출 방지 솔루션입니다. 도입 문의하기 PNPSECURE · FaceLocker · Security
로그인 이후에도 화면정보 유출은 계속 발생할 수 있습니다 사용자가 정상적으로 로그인했더라도 화면 촬영, 타인 접근, 자리비움, 다중 인물 노출로 민감 정보는 유출될 수 있습니다. FaceLocker는 로그인 이후 업무 화면에서 발생하는 정보 유출 위험을 줄이고, 안면 정보 기반 실시간 사용자 검증으로 보안성과 편의성을 함께 제공합니다. 도입 문의하기 PNPSECURE · FaceLocker · After Login
화면에 표시되는 정보도 보호 대상입니다 화면정보 유출 방지는 업무 화면에 표시되는 개인정보, 고객 정보, 내부 정보가 카메라 촬영, 타인 접근, 자리비움 등으로 노출되지 않도록 보호하는 보안 전략입니다. FaceLocker는 안면 정보 기반 실시간 사용자 검증으로 화면 보안과 사용자 편의성을 함께 제공합니다. 도입 문의하기 PNPSECURE · FaceLocker · Screen Security · Visual Hacking Prevention 화면정보
화면에 보이는 정보까지 보호해야 내부 정보 유출을 막을 수 있습니다 FaceLocker는 카메라 촬영, 타인 접근, 사용자 자리비움, 다중 인물 노출 등 업무 화면에서 발생하는 정보 유출 위험을 줄이는 화면정보 유출 방지 솔루션입니다. 안면 정보 기반 실시간 사용자 검증으로 보안성과 편의성을 함께 실현하세요. 도입 문의하기 PNPSECURE · FaceLocker · Screen Information Leakage Prevention
안녕하세요, 피앤피시큐어입니다. 국내 최대 규모의 개인정보보호 축제이 자, 매년 수천 명의 보안 전문가와 실무자가 모여 최신 트렌드를 공유하는 'PIS FAIR 2026(개인정보보호 페어)'이 오는 6월 서울 코엑스에서 개최됩니다. 디지털 전환 속에서 개인정보보호의 패러다임이 급변하는 지금, 이번 행사는 기업의 핵심 자산을 안전하게 방어할 수 있는 실질적인 해법을 논하는
DBSAFER 기반 Unified-IAM으로 접근제어와 계정관리를 하나로 통합하세요 DBSAFER / Unified-IAM은 DB 접근제어, 시스템 접근제어, 계정관리, 서버·파일 보안을 하나의 보안 운영 체계로 연결하는 통합 접근제어 및 계정관리 솔루션입니다. 계정·권한·접근·행위·감사 로그를 통합 관리해 Zero Trust 기반 접근 거버넌스를 구현하세요. 도입 문의하기 PNPSECURE · DBSAFER · Unified-IAM · Integrated
PAM만으로는 모든 접근 경로를 통제할 수 없습니다 PAM은 특권계정 관리에 중요한 역할을 하지만, 기업 보안은 이제 DB 접근제어, 시스템 접근제어, 계정관리, 서버·파일 보안까지 하나의 흐름으로 연결해야 합니다. DBSAFER 기반 Unified-IAM으로 특권계정 중심 보안을 넘어 통합 접근 거버넌스를 구현하세요. 도입 문의하기 PNPSECURE · PAM · Unified-IAM · DBSAFER · Access Governance PAM과
접근제어와 계정관리가 분리되면 보안 공백은 반드시 생깁니다 DB 접근제어, 시스템 접근제어, 계정관리, 서버·파일 보안을 따로 운영하면 계정 권한과 실제 접근 이력이 연결되지 않아 내부자 위협, 권한 오남용, 감사 누락이 발생할 수 있습니다. Unified-IAM 기반 통합 접근제어 및 계정관리 체계로 보안 운영의 단절을 줄이세요. 도입 문의하기 PNPSECURE · Unified-IAM
DB·시스템·계정·서버·파일 보안을 하나의 접근 거버넌스로 통합하세요 Unified-IAM은 DBSAFER를 중심으로 DB 접근제어, 시스템 접근제어, 계정관리, 서버·파일 보안을 통합 관리하는 접근제어 및 계정관리 솔루션입니다. 분산된 접근 경로와 계정 권한을 하나의 보안 운영 체계로 연결해 내부 위협, 권한 오남용, 감사 누락을 줄이세요. 도입 문의하기 PNPSECURE · Unified-IAM
분산된 접근제어와 계정관리를 하나의 보안 거버넌스로 통합하세요 Unified-IAM은 DBSAFER를 기반으로 DB 접근제어, 시스템 접근제어, 계정관리, 서버·파일 보안을 하나의 보안 운영 체계로 연결합니다. 계정·권한·접근·행위·감사 로그를 통합 관리해 Zero Trust 기반 접근 거버넌스를 구현하세요. 도입 문의하기 PNPSECURE · Unified-IAM · DBSAFER · Access Governance · Zero Trust 통합 접근제어
쿠버네티스 보안, 클러스터부터 데이터 접근까지 통합적으로 관리하세요 Cloud Native Security는 쿠버네티스 환경의 클러스터, 노드, 파드, 컨테이너, 서비스 계정, 접근 권한, 로그 감사, 데이터베이스 접근 경로를 함께 보호하는 전략입니다. DBSAFER for Cloud, P-NAP과 연계해 클라우드 네이티브 환경에서도 일관된 보안 통제 체계를 구축하세요. 도입 문의하기 PNPSECURE · Kubernetes Security · Cloud Native Security
NoSQL 데이터베이스 보안, P-NAP으로 접근제어와 감사 추적까지 확장하세요 P-NAP은 MongoDB, Redis 등 NoSQL 데이터베이스 환경에서 사용자 접근, 세션, 명령 실행, 작업 이력을 통제하고 추적할 수 있도록 지원합니다. RDBMS 중심 보안의 한계를 넘어 클라우드와 NoSQL까지 포함한 통합 데이터 보안 체계를 구축하세요. 도입 문의하기 PNPSECURE · P-NAP · NoSQL Security · MongoDB
온프레미스와 클라우드 보안, 하나의 기준으로 통합 관리하세요 DBSAFER for Cloud는 온프레미스, 퍼블릭 클라우드, 프라이빗 클라우드, 하이브리드 환경에 분산된 DB, 시스템, 계정, 접근 경로를 통합 보안 운영 관점에서 관리합니다. 클라우드 전환 이후에도 기존 보안 수준과 감사 추적성을 일관되게 유지하세요. 도입 문의하기 PNPSECURE · DBSAFER for Cloud · Hybrid Cloud Security · DB Access Control
서버존 내부 확산까지 막는 제로트러스트 접근 통제가 필요합니다 Server Agent & OS 기반 마이크로 세그멘테이션은 서버 내부와 서버 간 접근을 세밀하게 통제해 불필요한 연결, 우회 접근, Lateral Movement를 제한하는 보안 방식입니다. 사용자 인증과 서버 단위 접근 통제를 함께 적용해 실질적인 제로트러스트 운영 체계를 구축하세요. 도입 문의하기 PNPSECURE · Server Agent · DBSAFER
로그인 이후에도 사용자를 계속 검증하는 제로트러스트 인증이 필요합니다 무자각 지속 인증은 사용자의 업무 흐름을 방해하지 않으면서 로그인 이후에도 실제 사용자의 신뢰 상태를 지속적으로 확인하는 인증 방식입니다. ID/PW와 MFA의 한계를 보완하고, 내부자 위협과 계정 탈취 위험을 줄이는 제로트러스트 인증 체계를 구축하세요. 도입 문의하기 PNPSECURE · Implicit Continuous Authentication · Zero Trust · FaceLocker
제로트러스트, 사용자 인증과 서버 접근 통제를 함께 강화해야 완성됩니다 피앤피시큐어는 무자각 지속 인증과 Server Agent & OS 기반 마이크로 세그멘테이션을 통해 로그인 이후 사용자 신뢰 상태와 서버 단위 접근 흐름을 지속적으로 검증합니다. 사람 중심 인증과 서버 중심 통제를 결합해 실질적인 Zero Trust 보안 체계를 구축하세요. 도입 문의하기 PNPSECURE · Zero Trust
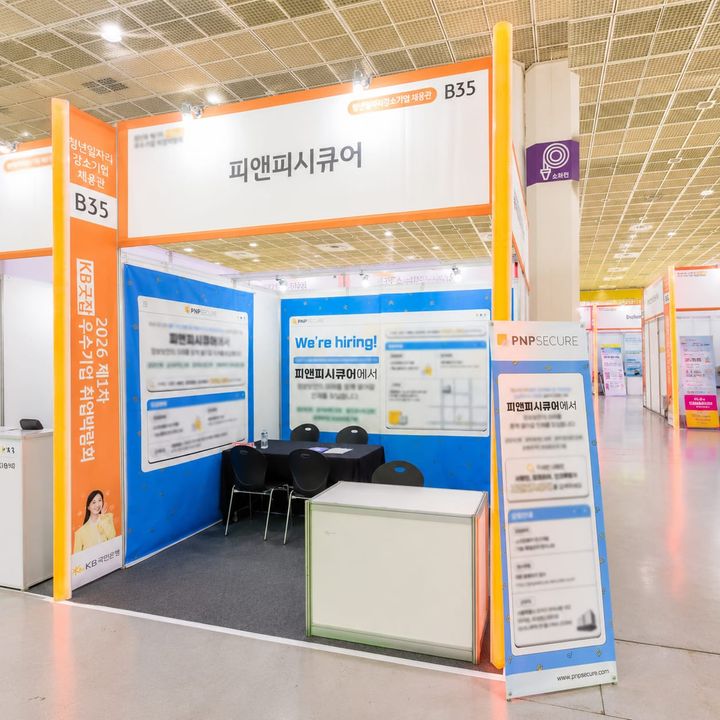
안녕하세요, 피앤피시큐어입니다. 지난 4월 27일, 단일 규모 국내 최대 채용 행사인 'KB굿잡 채용박람회'가 개최되었습니다. 저희 피앤피시큐어 역시 뛰어난 역량을 갖춘 미래의 동료분들을 직접 만나 뵙기 위해 이번 행사에 참여했습니다. 단순히 공고를 올리는 것에 그치지 않고, 현장에서 지원자분들의 목소리를 직접 듣고 소통할 수 있었던 뜻깊은 시간이었는데요. 뜨거웠던 현장
Cloud Integrated Security FAQ 클라우드 통합 보안 전략: DBSAFER for Cloud, P-NAP, Cloud Native Security를 함께 봐야 하는 이유 클라우드 보안은 더 이상 “클라우드에 있는 서버를 보호하는 일”만을 의미하지 않습니다. 온프레미스와 클라우드가 함께 운영되고, 관계형 DB와 NoSQL이 공존하며, 쿠버네티스 기반 애플리케이션이 빠르게 확산되면서 보안 담당자가 관리해야 할 접근
Kubernetes Security FAQ 쿠버네티스 보안 FAQ: Cloud Native Security가 필요한 이유 쿠버네티스는 클라우드 네이티브 애플리케이션을 빠르게 배포하고 확장할 수 있게 해주지만, 보안 관점에서는 기존 서버 환경보다 훨씬 더 복잡한 관리 대상을 만듭니다. 컨테이너, 파드, 노드, 서비스 계정, 네임스페이스, API 서버, 시크릿, 데이터베이스 접근 경로가 동적으로 생성되고 변경되기 때문입니다. 따라서 쿠버네티스
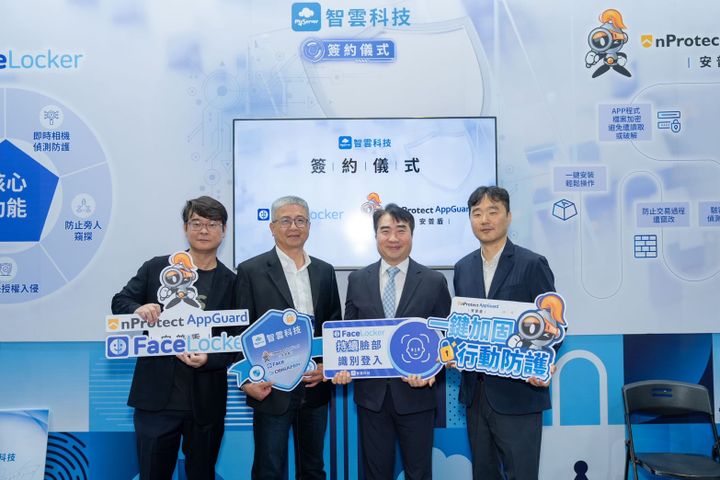
피앤피시큐어, 대만 제로 트러스트 시장 공략 나서 데이터넷 김선애 기자, 2026.05.08 통합 보안 기업 피앤피시큐어(대표 박천오)가 대만 클라우드·인프라 기업 마이서버 인터내셔널(Myserver International)과 전략적 업무협약(MOU)을 체결하고, 제로 트러스트 시장 공략에 나선다고 8일 밝혔다. 피앤피시큐어는 대만에서 개인정보보호법(PDPA), 사이버 보안 관리 법 등
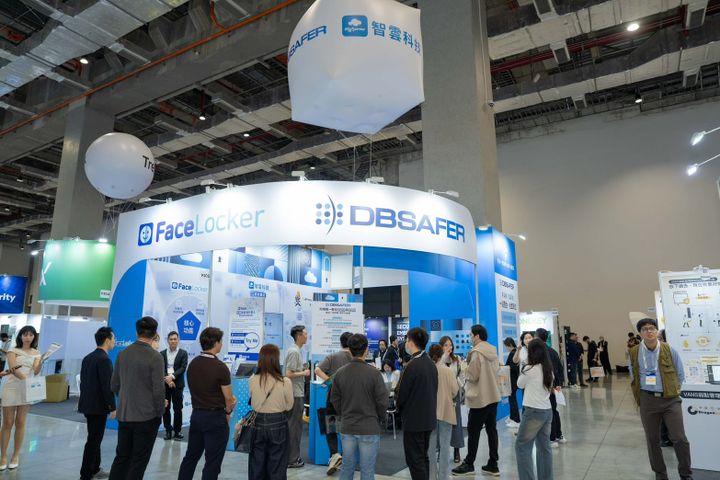
PNPSECURE (CEO Park Chun-oh), a leader in integrated security solutions, successfully concluded its participation in 'CYBERSEC 2026', Asia's largest cybersecurity conference, held at the Nangang Exhibition Center in Taipei, Taiwan, from May 5th to 7th. This exhibition was more than just a typical participation; it
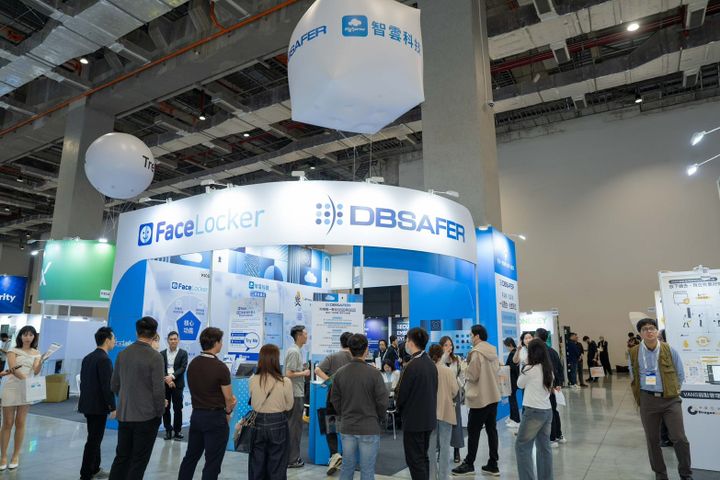
피앤피시큐어가 지난 5월 5일부터 7일까지 대만 타이베이 난강 전시장에서 개최된 아시아 최대 규모의 보안 컨퍼런스, ‘CYBERSEC 2026’ 참가를 성공적으로 마쳤습니다. 이번 전시는 단순한 참가를 넘어, 대만 현지 파트너사인 마이서버(MyServer)와 전략적 업무 협약(MOU)을 체결하고 본격적인 글로벌 시장 진출의 신호탄을 쏘아 올렸다는 점에서 그 의미가 깊습니다. 🤝 대만 보안
NoSQL Security FAQ P-NAP으로 NoSQL 데이터베이스 보안을 강화해야 하는 이유 기업의 데이터 환경은 더 이상 관계형 데이터베이스만으로 구성되지 않습니다. MongoDB, Redis 등 NoSQL 데이터베이스는 빠른 처리, 유연한 데이터 구조, 클라우드 네이티브 서비스와의 연계성 때문에 다양한 업무 시스템에서 활용되고 있습니다. 하지만 데이터 저장소가 다양해질수록 보안 사각지대도 함께 늘어납니다. 기존의 관계형
N2SF Security FAQ N2SF 환경에서 Unified-IAM과 DBSAFER Shadow Control이 필요한 이유 N2SF 환경에서 보안의 출발점은 “무엇을 보호해야 하는가”를 정확히 아는 것입니다. 관리되지 않는 시스템, 파악되지 않은 데이터, 임시로 생성된 계정과 서버, 부서별로 흩어진 클라우드 자산은 접근제어 정책이 적용되기 전부터 보안 사각지대를 만들 수 있습니다. DBSAFER Shadow Control은 기업
안녕하세요! 솔루션사업본부의 김뷰티입니다 🙈 피앤피시큐어에서는 매년 1회 임직원들을 위해 전사 해외 워크샵 복지를 지원하고 있습니다. 올해는 작년에 이어 “ 필리핀 보홀 ” 에 가게 되었는데요. 피앤피시큐어에 온 뒤 두 번째로 떠나는 워크샵이라 굉장히 두근거렸습니다! 저는 해외여행을 살면서 한 번 밖에 안 가봐서, 해외 워크샵 복지에 너무나 감사하고 있답니다. 그럼 보홀 워크샵 후기! 생생하게
Cloud Security FAQ DBSAFER for Cloud로 온프레미스와 클라우드 DB 보안을 통합 관리하는 방법 기업의 인프라는 더 이상 온프레미스나 클라우드 중 하나로만 운영되지 않습니다. 기존 데이터센터, 퍼블릭 클라우드, 프라이빗 클라우드, 클라우드 DB, 관리 콘솔, 운영자 계정이 함께 존재하는 하이브리드 환경이 보편화되고 있습니다. 문제는 보안 운영 방식입니다. 온프레미스 DB와 클라우드 DB, 클라우드
Zero Trust FAQ 제로트러스트 보안에서 무자각 지속 인증과 OS 기반 마이크로 세그멘테이션이 필요한 이유 제로트러스트 보안은 “한 번 인증된 사용자는 계속 신뢰한다”는 기존 보안 전제를 버리는 것에서 시작합니다. 사용자가 로그인한 이후에도 실제 사용자가 맞는지, 세션이 안전한지, 서버 내부에서 불필요한 이동이 발생하지 않는지 지속적으로 확인해야 합니다. 이 글에서는 제로트러스트 모델을
Unified-IAM FAQ Unified-IAM이란? 통합 접근제어와 계정관리가 필요한 이유 기업의 보안 환경은 더 이상 하나의 DB, 하나의 서버, 하나의 네트워크 경계만으로 설명되지 않습니다. 온프레미스와 클라우드, DB와 시스템, 운영자와 외주 인력, 웹 접속과 관리자 권한이 복잡하게 얽히면서 접근제어와 계정관리를 분리 운영하는 방식은 점점 한계를 드러내고 있습니다. Unified-IAM은 이러한 문제를
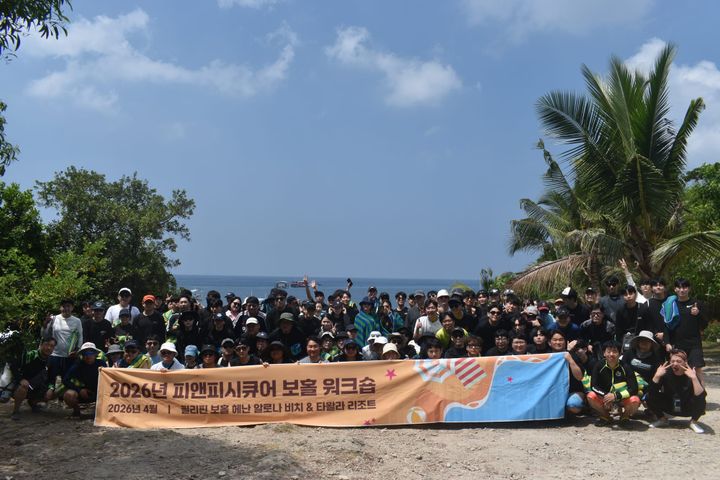
피앤피시큐어는 구성원의 몰입만큼이나 질 높은 휴식을 지향합니다. 지난 4월 16일부터 21일까지, 필리핀 보홀에서 진행된 2026 전 직원 해외 워크샵의 현장을 기록합니다. 이번 워크샵은 단순한 보상 차원을 넘어, 우리가 함께 공유하는 비전과 문화를 확인하는 소중한 시간이었습니다. 🏝️ 최상의 환경에서 누리는 온전한 휴식 피앤피시큐어의 해외 워크샵은 전액 지원'을 원칙으로 합니다. 항공편부터
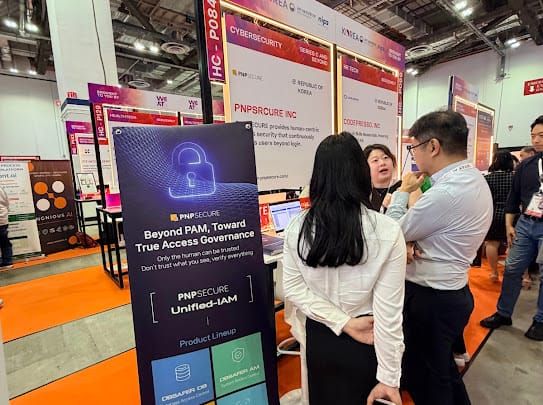
PNPSECURE participated in GITEX Asia 2026, held on April 9–10 at Marina Bay Sands in Singapore, where we had the opportunity to engage directly with the global security market. GITEX is one of the world’s leading technology events, bringing together major IT and cybersecurity companies, buyers, and investors.
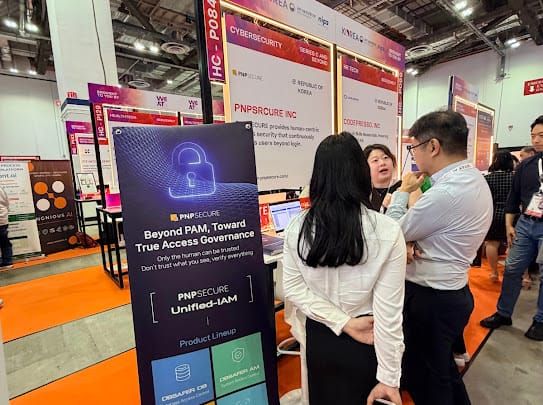
피앤피시큐어는 지난 4월 9일부터 10일까지 싱가포르 마리나 베이 샌즈에서 열린 GITEX Asia 2026에 참가해 글로벌 보안 시장과 직접 만나는 시간을 가졌습니다. GITEX는 전 세계 주요 IT·보안 기업과 바이어, 투자자들이 모이는 글로벌 대규모 행사이자, 최신 기술 트렌드와 시장의 변화를 가장 가까이에서 확인할 수 있는 의미 있는 무대입니다. 이번 행사 역시
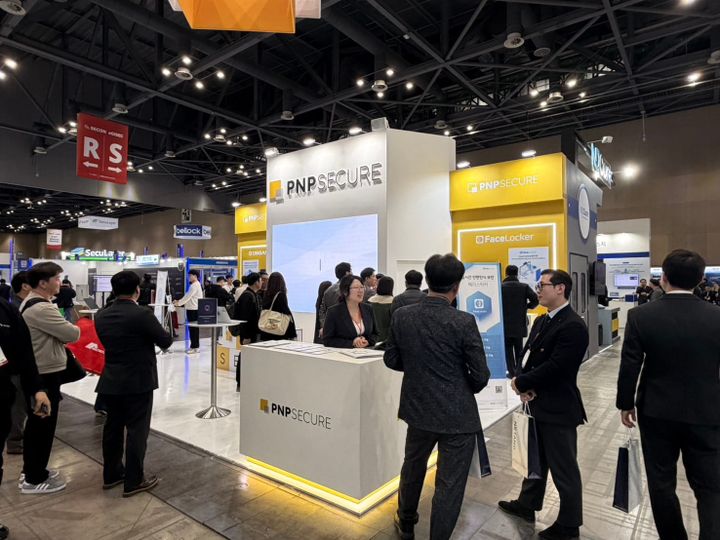
지난 3월 18일부터 20일까지 킨텍스에서 개최된 eGISEC 2026이 여러분의 뜨거운 성원 속에 막을 내렸습니다. 이번 전시회에서 피앤피시큐어는 부스 전시뿐만 아니라 전용 트랙 세션을 통해 실전적 보안 로드맵을 제시했습니다. 급변하는 환경 속에서 파트너사와 고객사가 가장 기민하게 대응할 수 있는 전략은 무엇인지, '제로 트러스트 모델'의 비전과 함께 구체적인 실천
안녕하세요, 피앤피시큐어입니다. 드디어 보안 전문가들의 축제, 국내 최대 규모의 정보보호 박람회 eGISEC 2026(전자정부 정보보호 솔루션 페어)가 코앞으로 다가왔습니다! 👏 저희 피앤피시큐어도 이번 전시회에 참가하여 여러분을 직접 만나 뵙게 되었는데요. 특히 올해는 그 어느 때보다 강력해진 다양한 신기능들을 최초로 공개할 예정이라 벌써부터 기대가 큽니다. 📍 eGISEC 2026 전시 정보 * 일정 : 2026년
지난 10일, 마곡 피앤피스테이션에서 ‘2026 피앤피시큐어 파트너 데이’가 성황리에 개최되었습니다. 이번 행사는 2026년 한 해의 비전을 공유하고, 파트너사와의 견고한 협력 체계를 다시 한번 확인하는 뜻깊은 자리였습니다. 보안 시장의 패러다임이 변화하는 시점에서, 피앤피시큐어가 제시하는 미래 전략과 실질적인 영업 가이드를 공유했던 현장의 주요 내용을 정리해 드립니다. 📋 2026 파트너 데이 주요 아젠다
앞선 1~3편에서 우리는 하나의 결론으로 수렴했습니다. 2025년의 많은 사고는 “왜 뚫렸는가”보다 “뚫린 뒤 어떻게, 왜 확산되었는가”가 핵심이었습니다. 계정이 악용되고, 내부에서 이동이 이어지고, 마지막 실행(암호화/삭제/유출)이 성공하는 순간, 사고는 전사 마비가 됩니다. 이번 시리즈의 마지막 편은 피앤피시큐어의 대응 전략으로 정리합니다. PNPSECURE는 사람(ICA)–이동(Server
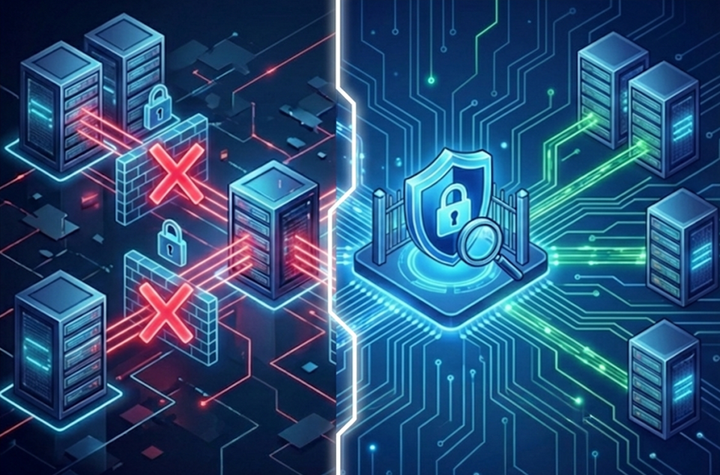
전편에서 우리는 계정이 침해되는 순간이 아니라, 로그인 이후 공격자의 작업이 지속되는 과정이 사고를 일으킨다는 점을 보았습니다. ICA(Implicit Continuous Authentication)는 로그인 이후의 보안 공백을 줄이기 위해 계정이 아닌 ‘사람’을 지속적으로 확인함으로써 정상 계정 악용을 어렵게 만드는 접근 방식입니다. 현실적으로 이런 질문이 남습니다. * 그래도 한 번은 뚫릴 수 있다.
보안 사고의 시작점은 점점 더 단순해지고 있습니다. 취약점이든 피싱이든, 결국 공격자가 노리는 건 시스템에 들어갈 수 있는 계정입니다. 하나의 계정만 확보하면 공격자는 방화벽을 뚫지 않아도 되고, 악성 트래픽을 만들지 않아도 됩니다. 정상 사용자처럼 들어가서 정상 업무처럼 보이게 움직이면 되기 때문입니다. 2025년 보안사고를 다시 보면, 공통적으로 이런 질문을 남깁니다. * 왜 침투
“침해를 100% 막겠다”는 말은 이제 설득력이 떨어집니다. 실제 사고 현장에서 조직을 무너뜨리는 건 침투 그 자체가 아니라, 침투 이후 이어지는 확산(횡적 이동)과 권한 남용, 그리고 실행(복호화·조회·유출) 이기 때문입니다. 2025년에도 많은 조직이 비슷한 방식으로 흔들렸습니다. 취약점 한 번, 계정 한 번, 백도어 한 번으로 시작한
ISMS-P 준비를 하다 보면 이런 순간이 옵니다. 인증기준에 맞춰 문서를 다 만들어놨는데도, 막상 심사나 내부 점검에서 같은 질문이 반복됩니다. “권한은 어떻게 승인하고 회수하나요?”, “암호화는 어디까지 적용되어 있나요?”, “접속기록은 점검하고 있나요?” 결국 문제는 문서가 아니라 운영입니다. ISMS-P 대응은 통제(정책·설정) + 증적(제출물) + 운영(반복 루틴)이 한 세트로
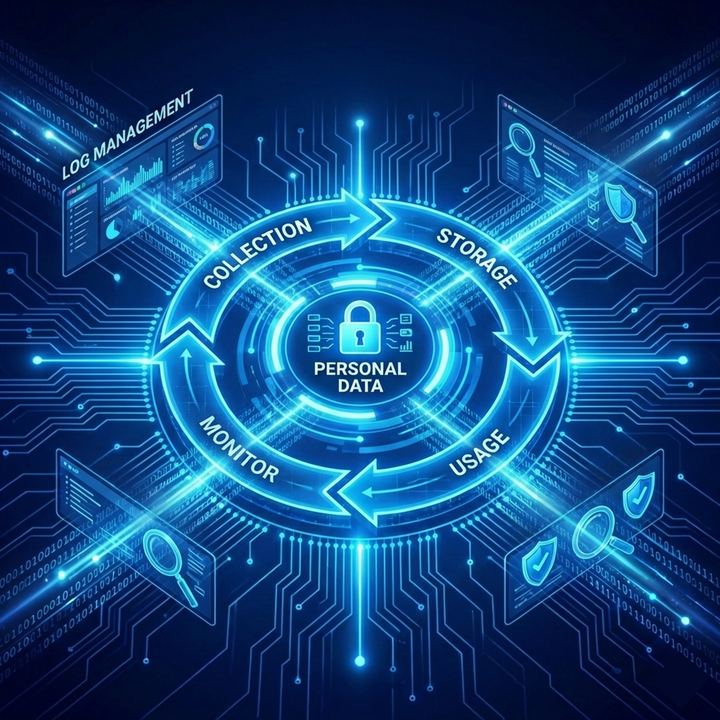
ISMS-P 대응 [3편] DATACRYPTO: 암호화 적용은 “범위 + 키 + 운영”이다ISMS-P 의무화 확대·심사 강화 대응 : 준비 로드맵 [1편]들어가며 ISMS-P는 개인정보 유출과 사이버 침해가 반복되면서, 기업이 실제로 정보보호 관리체계를 갖추고 운영하는지를 제도적으로 검증하기 위해 도입된 인증입니다. 단발성 보안 솔루션 도입이나 문서 정리만으로는 사고를 막기 어렵다는 현실이 누적되면서,
“Major Upgrade to Encryption Solutions… IPO Under Careful Consideration, Options Open” CEO Chun-oh Park “By launching a new Zero Trust lineup that will reshape the market and by making a major performance leap in our flagship encryption solutions, PNPSECURE will focus all of its energy this year on customers
박천오 대표 "암호화 솔루션 대대적 고도화...상장, 가능성 열어놓고 신중 검토" 원문보기 (지디넷코리아 방은주 기자, 2026.02.03) "올해 피앤피시큐어(PNP시큐어)는 시장 판도를 바꿀 신규 제로트러스트 라인업 출시와 더불어 전통의 강자인 암호화 솔루션의 대대적인 성능 고도화에 집중합니다." 박천오 피앤피시큐어 대표는 2일 지디넷코리아와 신년인터뷰에서 "어떤
ISMS-P 의무화 확대·심사 강화 대응 : 준비 로드맵 [1편]들어가며 ISMS-P는 개인정보 유출과 사이버 침해가 반복되면서, 기업이 실제로 정보보호 관리체계를 갖추고 운영하는지를 제도적으로 검증하기 위해 도입된 인증입니다. 단발성 보안 솔루션 도입이나 문서 정리만으로는 사고를 막기 어렵다는 현실이 누적되면서, 정보보호와 개인정보보호를 함께 묶어 점검하는 기준이 필요해졌고, 그 결과가 ISMS-
들어가며 ISMS-P 심사에서 권한관리와 특권계정이 자주 지적되는 이유는 단순합니다. 통제를 했는지 자체보다, 통제한 사실을 운영 증적으로 입증할 수 있는지가 합불을 좌우하기 때문입니다. 특히 ISMS-P 2.5(인증 및 권한관리) 영역은 계정과 권한의 신청, 승인, 부여, 변경, 회수, 그리고 정기 검토까지 책임추적성으로 보여줘야 합니다. 이 글은 권한관리 준비를 문서
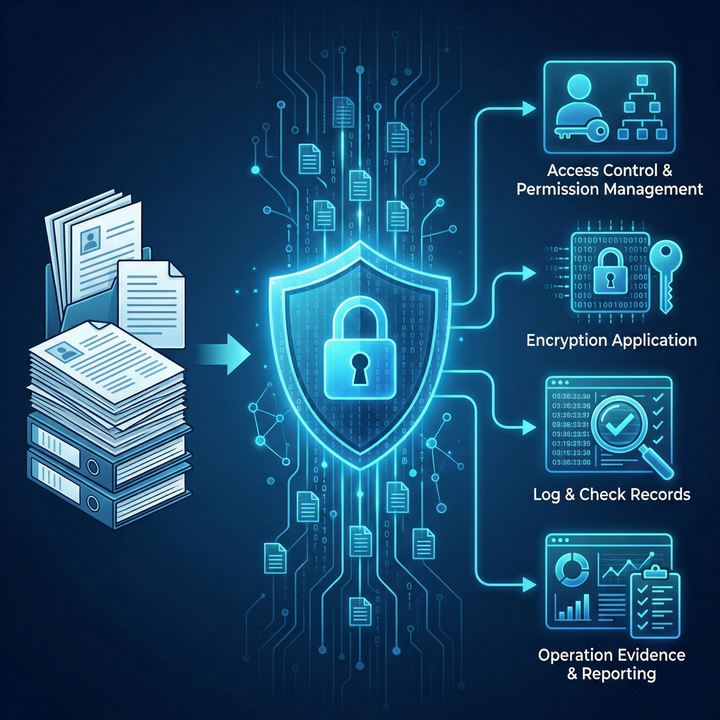
들어가며 ISMS-P는 개인정보 유출과 사이버 침해가 반복되면서, 기업이 실제로 정보보호 관리체계를 갖추고 운영하는지를 제도적으로 검증하기 위해 도입된 인증입니다. 단발성 보안 솔루션 도입이나 문서 정리만으로는 사고를 막기 어렵다는 현실이 누적되면서, 정보보호와 개인정보보호를 함께 묶어 점검하는 기준이 필요해졌고, 그 결과가 ISMS-P로 정리됐습니다. 즉 ISMS-P는 규정 준수용 체크리스트가 아니라, 사고를
증권사, 금감원 감사·ISMS-P 취약점 개선 위해 통합 접근제어 솔루션 도입 다양한 DBMS 통합 접근제어·계정관리 체계 구축 국내 지점·해외 법인에도 동일한 보안 정책 적용 가능 (데이터넷, 김선애 기자, 2025.11.18) 피앤피시큐어(대표 박천오)는 국내 대형 증권사에 DB 접근제어 및 계정관리 시스템을 구축했다고 18일 밝혔다. 이번
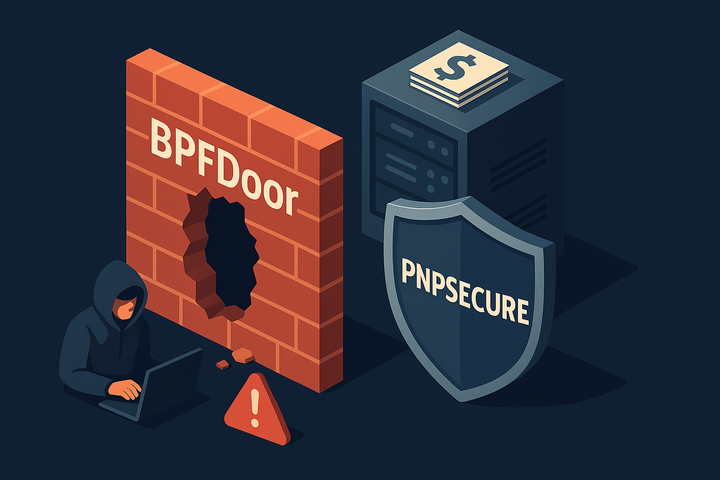
서버 접근통제 ‘디비세이퍼 AM’·서버 비정상 행위 탐지 ‘서버 에이전트’ 통해 탐지 무자각 지속인증 적용해 권한없는 공격자의 이상행위 정확하게 탐지 데이터넷, 김선애 기자, 2025.11.10 피앤피시큐어는 BPF도어 대응 체계를 서버 접근 통제 솔루션 ‘디비세이퍼 AM(DBSAFER AM)’와 서버 에이전트(Server Agent)를 통해 대응한다고 10일 밝혔다. 디비세이퍼 AM은
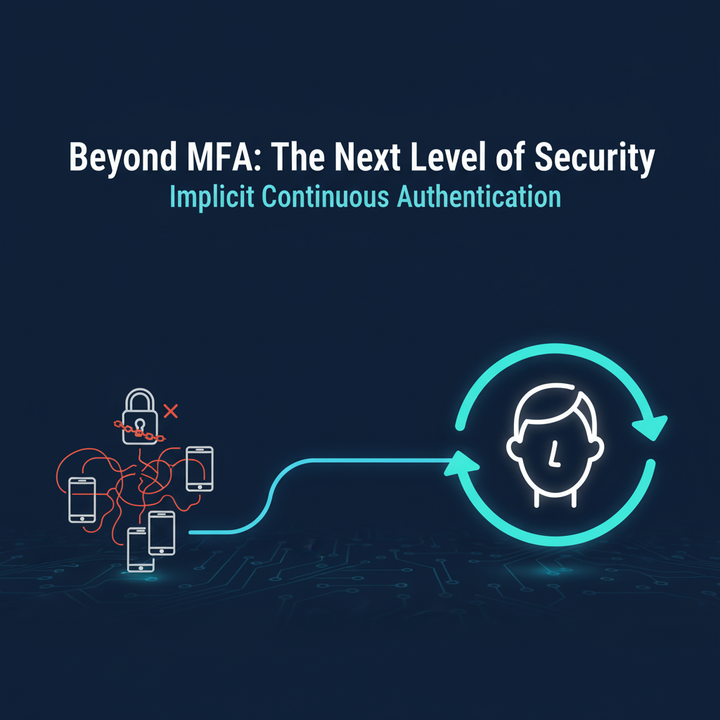
PNPSECURE’s ICA (Implicit Continuous Authentication) leverages Vision AI to verify users in real time, closing MFA security gaps and enabling continuous Zero Trust authentication.
피앤피시큐어의 ICA(무자각 지속 인증)는 Vision AI 기반으로 사용자의 신원을 실시간 검증하여 인증 공백을 제거하고 제로트러스트 보안을 완성합니다. MFA의 불편함을 해결한 차세대 AI 인증 기술을 소개합니다.
지속 인증 부재로 인한 외산 솔루션 보안 공백 해소, ICA 기술로 세션 전 구간 신뢰성 확보 데일리시큐, 길민권 기자, 2025.11.06 국내 대표 제조기업이 중요 자원 보호와 제로트러스트 기반 보안체계 고도화를 위해 피앤피시큐어의 통합 접근제어 솔루션 ‘DBSAFER’를 도입했다. 이번 구축은 외산 솔루션이 주도해온 PAM(Privileged Access Management, 특권계정관리)
The Tanzania Revenue Authority adopted PNPSECURE’s DBSAFER to strengthen database security across its tax and customs systems, building a new foundation of trust in Africa’s digital tax administration.
탄자니아 조세청은 조세·관세 시스템 전반에 피앤피시큐어의 ‘DBSAFER’를 도입했습니다. 데이터 무결성과 접근통제를 강화해, 아프리카 조세 행정의 신뢰 기반을 구축한 사례입니다.
“제로 트러스트 기반 통합 AX 보안 플랫폼 제시” 통합 접근제어의 명가, 통합 AX 보안 플랫폼으로 진화 피앤피시큐어는 2003년 12월에 설립된 통합 접근제어 및 계정관리 기업이다. 공공기관, 금융권, 대기업을 중심으로 데이터베이스(DB) 접근제어 솔루션 ‘DB 세이퍼(DBSAFER)’를 공급하며 시장을 주도해 왔다. 회사는 제로트러스트 기반 접근제어와 AI 기술을 접목한 솔루션을 제공하며,
디비세이퍼(DBSAFER) 통합 관리 체계로 보안 강화 및 운영 비용 절감 (아이티데일리, 김호준 기자, 2025.10.31) 수협은행이 정보시스템의 접근제어와 계정관리 체계를 전면 고도화하기 위해 피앤피시큐어의 ‘유니파이드-IAM(Unified-IAM : 통합 접근제어 및 계정관리)’ 솔루션 도입 계약을 체결했다. 이번 사업은 서버·DB 접근제어 시스템과 계정관리 체계를 단일 플랫폼으로 통합해, 금융권
PNPSECURE expands its global reach through strategic partnerships, executing PoCs and localized marketing across Thailand, Indonesia, and Vietnam.
피앤피시큐어는 글로벌 파트너십을 강화하여 동남아시아 주요 국가에서 공공기관과 금융권 중심의 PoC 및 시장 진출 활동을 전개하고 있습니다.
PNPSECURE actively participated in overseas conferences and events, showcasing DBSAFER Enterprise, conducting B2B meetings, and expanding partnerships in Southeast Asia and Japan.
피앤피시큐어는 동남아와 일본에서 개최된 해외 행사에서 DBSAFER 솔루션을 발표하고 B2B 미팅을 진행하며 글로벌 시장에서 활발히 활동하고 있습니다.
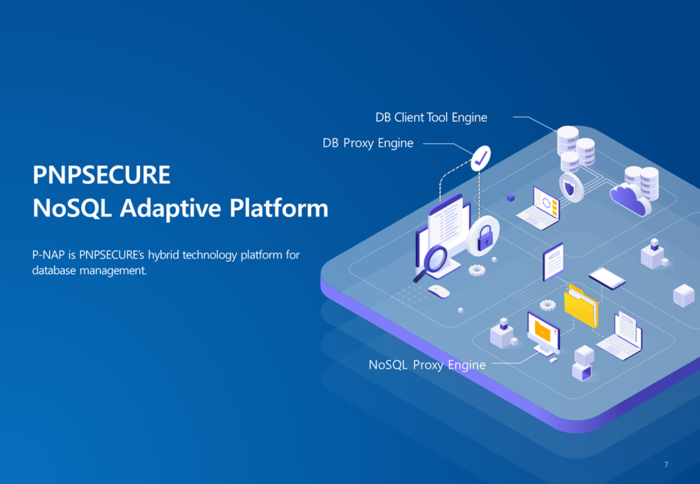
전자신문, 안수민 기자, 2025.10.29 신한은행이 빠르게 확산하는 비정형 DB(NoSQL DB) 환경 대응과 개인정보 관리 체계를 대폭 강화하기 위해 피앤피시큐어와 협력해 DB관리시스템(DBMS) 통제 범위를 관계형DB(RDB)에서 NoSQL DB까지 확장한다. 피앤피시큐어는 신한은행은 피앤피시큐어의 NoSQL DB 접근제어 솔루션 'P-NAP(PNPSECURE NoSQL Adaptive Platform)'을 도입했다고
비정형 데이터 암호화, DATACRYPTO로 실시간 보호하세요 DATACRYPTO는 녹취, 이미지, 로그, 영상 등 비정형 데이터를 실시간으로 암복호화하는 PNPSECURE의 데이터 암호화 솔루션입니다. Kernel, Agent, API 방식의 암호화 기술과 Key Manager 기반 키 관리로 기업 인프라에 맞는 최적의 암호화 체계를 구축하세요. 도입 문의하기 PNPSECURE · DATACRYPTO · 비정형 데이터 암호화 · Kernel · Agent · API · Key Manager
FaceLocker로 로그인 이후까지 지속 인증하세요 FaceLocker는 Vision AI 기반의 실시간 얼굴 인증과 비주얼 해킹 탐지를 통해 로그인 이후에도 사용자의 신원을 지속 검증합니다. 화면 촬영, 타인 접근, 다중 인물 노출을 실시간 탐지하고 Zero Trust와 Passwordless 인증 전략을 완성하세요. 도입 문의하기 PNPSECURE · FaceLocker · Vision AI · Continuous Authentication · Passwordless FaceLocker란 무엇인가요? FaceLocker는 Vision
개인정보 접속기록 관리, INFOSAFER로 자동화하세요 INFOSAFER는 개인정보처리시스템의 사용자 행위와 접속기록을 실시간으로 로깅·모니터링하는 개인정보 접속기록 관리 솔루션입니다. 웹·WAS·DB 구간의 개인정보 접근 경로를 통제하고, 감사 대응과 컴플라이언스 준수를 자동화하세요. 도입 문의하기 PNPSECURE · INFOSAFER · 개인정보 접속기록 관리 · ISMS-P · Compliance INFOSAFER란 무엇인가요? INFOSAFER는 개인정보처리시스템에 접속하는 사용자의 행위와 기록을 실시간으로 로깅
분산된 계정관리, DBSAFER IM으로 중앙 통제하세요 DBSAFER IM은 OS, DBMS, 네트워크 등 다양한 시스템에 흩어진 사용자 계정을 중앙에서 통합 관리하는 Identity Management 솔루션입니다. 계정 생성부터 승인, 변경, 삭제, 패스워드 관리까지 자동화하여 보안성과 운영 효율성을 동시에 강화하세요. 도입 문의하기 PNPSECURE · DBSAFER IM · Identity Management · Account Lifecycle · Zero Trust DBSAFER IM이란 무엇인가요?
서버 내부 파일·권한·명령어까지, DBSAFER OS로 통제하세요 DBSAFER OS는 운영체제 수준에서 사용자, 프로세스, 디렉토리, 파일 접근을 통제하고 특권 계정 남용, 파일 변조, 내부 정보 유출을 방지합니다. 서버 내부까지 확장된 접근제어와 감사 체계로 Zero Trust 보안을 완성하세요. 도입 문의하기 PNPSECURE · DBSAFER OS · Operating System Access Control · Privileged Access Control DBSAFER
제로 트러스트 인증, ICA로 로그인 이후까지 지속 검증하세요 PNPSECURE ICA는 안면 벡터 기반의 Implicit Continuous Authentication 기술로, 사용자의 업무 흐름을 방해하지 않으면서 접속·세션·명령어 수행 시점마다 신원을 지속 검증합니다. 단발성 인증의 한계를 넘어 Zero Trust 보안 원칙을 완성하세요. 도입 문의하기 PNPSECURE · ICA · Implicit Continuous Authentication · Face Vector · Zero Trust
Zero Trust Security, 서버 내부 이동까지 통제해야 완성됩니다 PNPSECURE는 “Never Trust, Always Verify” 원칙에 따라 모든 접근을 지속적으로 검증하고, Server Agent와 DBSAFER OS 기반의 마이크로 세그멘테이션으로 서버 간 수평 이동을 차단합니다. 사용자, 서버, 데이터까지 이어지는 Zero Trust Architecture를 구축하세요. 도입 문의하기 PNPSECURE · Zero Trust Security · Micro-segmentation · DBSAFER OS · Server
데이터 보안부터 Zero Trust까지, PNPSECURE 제품군으로 통합하세요 PNPSECURE는 DBSAFER, INFOSAFER, DATACRYPTO, FaceLocker를 통해 접근제어, 계정관리, 개인정보보호, 암호화, 안면인증을 통합적으로 제공합니다. 온프레미스·클라우드·하이브리드 환경에서 기업 보안의 핵심 영역을 하나의 전략으로 연결하세요. 도입 문의하기 PNPSECURE · DBSAFER · INFOSAFER · DATACRYPTO · FaceLocker · Zero Trust 피앤피시큐어(PNPSECURE)는 어떤 보안 제품을 제공하나요? 피앤피시큐어(PNPSECURE)는