공공기관 유출 3건 중 2건은 '인재' — 경계보안만으로 못 막는 내부 유출 공공기관 개인정보 유출의 3건 중 2건이 해킹이 아닌 업무 과실 '인재형'이었습니다. 경계보안만으로는 막기 어려운 내부 유출을, 접근권한 최소화·데이터 반출 통제·위·변조 없는 접속기록으로 어떻게 줄일 수 있는지 정리했습니다.
개정 개인정보 보호법(9/11 시행) 대응: 72시간 통지·신고, 무엇을 어떻게 입증하나 9/11 개정법 시행 — 72시간 통지·신고를 위해 접속기록·접근통제로 무엇을 입증해야 하는지 정리.
매출 10% 과징금 시대, 개정 개인정보보호법과 접속기록 기반 사고 대응 9월 11일 개정 개인정보보호법 시행으로 과징금이 매출 최대 10%까지 오릅니다. 접속기록 기반 사고 대응·소명과 인증 이후 접근통제로 지금 점검할 것을 정리했습니다.
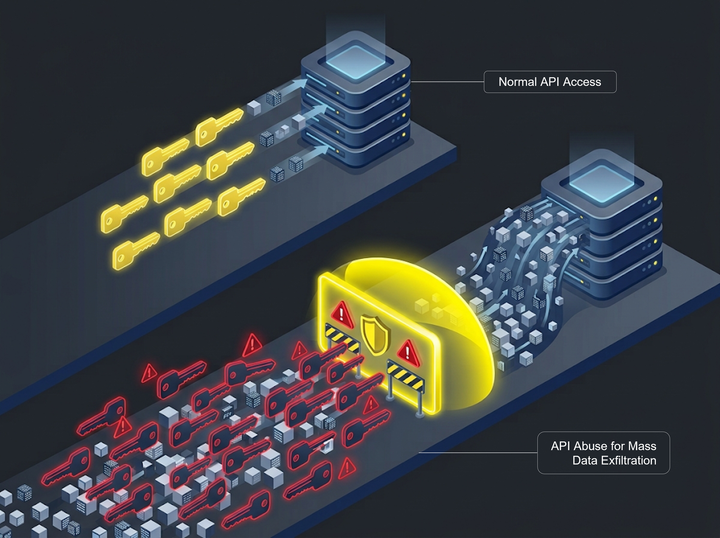
‘정상 조회 기능’이 유출 통로가 된다 — API 대량조회 이상행위, 어떻게 막나 정상 조회 API가 대량 유출 통로가 되는 이유와, 이상행위 탐지·접근통제·접속기록으로 지금 점검할 것.
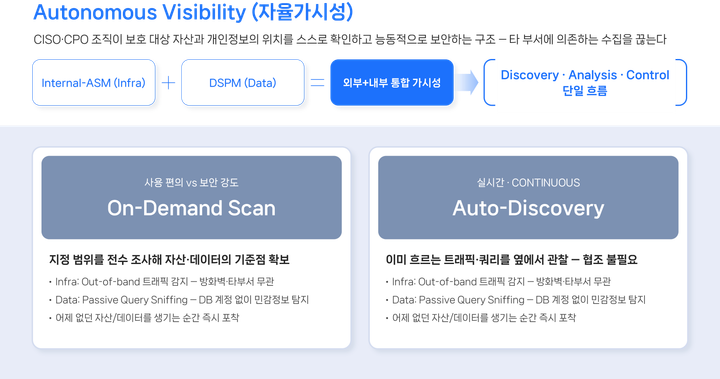
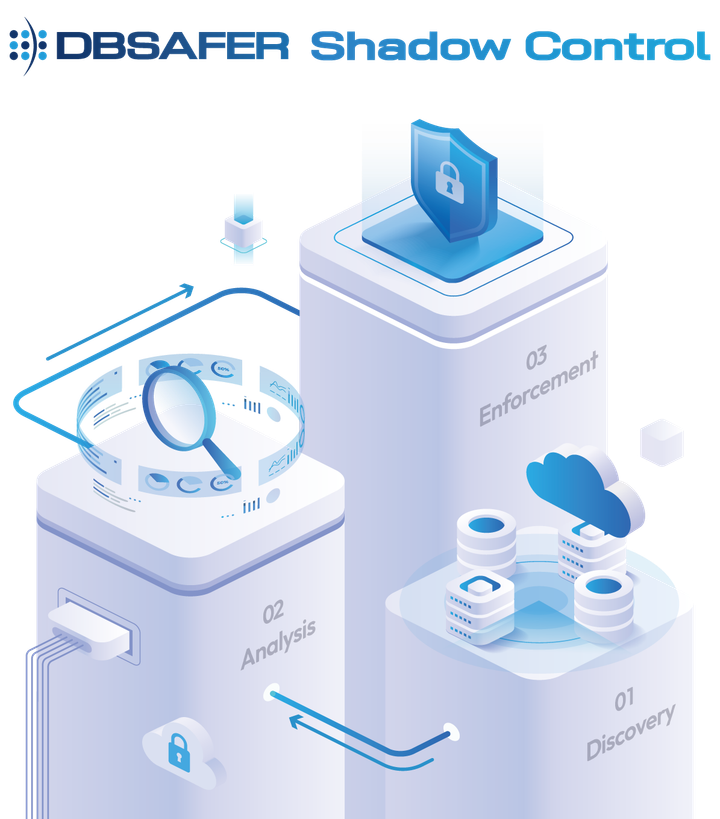
피앤피시큐어 “자산 찾는 데 보안 인력 소모해선 안 된다” ”이학수 피앤피시큐어 이사 “디비세이퍼 섀도우 컨트롤 통해 자산 관리 문제 해결” 온디맨드 스캔·오토 디스커버리 병행해 지속적인 섀도우 자산 식별 자산의 단순 발견을 넘어 위험 분석·접근통제까지 연결 출처 : 데이터넷, 김선애 기자 (2026.08.05) 보안 업계의 제1 원칙은 ‘보이지 않는 것은 보호할 수 없다’이다. 보안을 위해서는 가장 먼저
[솔루션 리뷰] ‘DB세이퍼 섀도 컨트롤’, 보이지 않는 영역을 통제한다 관리 대상서 누락된 인프라 및 중요정보 식별해 가시성 확보 AI 분석으로 자산 위험도 분류…발견·분석·통제, 한 흐름으로 연결 출처 : 아이티데일리, 김호준 기자 (2026.08.04) 기업의 인공지능(AI) 활용과 클라우드·하이브리드 인프라 도입이 확대되면서 내부 IT 환경도 복잡해졌다. AI 개발과 테스트를 위해 임시로 생성된 서버에서부터 관리 대장에 등록되지