API 보안, 인증만으로는 부족하다 — 피앤피시큐어가 강조한 API 접근통제 3요소 API 개인정보 유출이 잇따르는 가운데 피앤피시큐어가 인증을 넘어 호출 주체별 권한·조회 범위·작업 이력 관리를 강조했습니다. 같은 원칙을 웹 업무시스템·관리 콘솔에 적용하는 방법과 점검 항목을 정리했습니다.
접속기록 점검 주기, 이제 내부관리계획이 정한다 — 개정 기준에 맞춘 접속기록 관리 솔루션 체크리스트 개정 안전성 확보조치 기준으로 달라진 접속기록 보관 대상과 점검 방식을 정리하고, 접속기록 관리 솔루션 선택 체크리스트를 제시합니다.
금감원 "CEO 책임도 물을 것" — 증권·보험사가 기본 보안통제를 기록으로 증명하는 법 금감원이 해킹 사고가 난 증권·보험사에도 CEO 책임을 묻겠다고 밝혔습니다. 책임 기준이 기본 보안통제 이행 여부로 옮겨 가는 만큼, 통제를 운영했다는 사실을 보여 줄 기록을 정리했습니다.
금융권 16개사 침해 이후, 외부 접점 서버·API 점검 5가지 금융위가 밝힌 점검 결과와 제도개선 과제에 맞춰, 외부 접점 서버·API에서 지금 확인할 5가지와 서버 접근 제어의 역할 범위를 정리했습니다.
로그인 이후의 화면도 보안 대상 — 피앤피시큐어, FISCON 2026서 페이스락커 공개 피앤피시큐어가 FISCON 2026에서 비전 AI 기반 화면정보 유출 방지·안면인증 솔루션 페이스락커를 선보입니다. 로그인 이후의 화면을 지키는 방식과 점검 항목을 정리했습니다.
클라우드·하이브리드 환경의 DB 접근통제 — 온프레미스와 클라우드를 하나의 정책으로 온프레미스와 멀티클라우드에 흩어진 DB·계정 접근통제를 하나의 정책으로 일관되게 운영하는 방법과 도입 시 확인할 점을 정리했습니다.
계정 관리 솔루션 도입 가이드 — PAM·IAM·통합 계정관리, 무엇을 언제 선택하나 PAM·IAM·통합 계정관리 유형의 차이와 도입 선택 기준을 구매 검토 관점에서 정리한 계정 관리 솔루션 가이드.
금융권 사고 91건, 한 달 넘게 몰랐다 — 사고 인지 시간을 줄이는 접속기록 상시 점검 금융권에서 전자금융·침해사고를 한 달 넘게 지나서야 알아챈 사례가 91건, 1년 넘게 몰랐던 사례가 17건으로 집계됐습니다. '언제 알았는가'를 줄이기 위한 접속기록 상시 점검 항목을 정리했습니다.
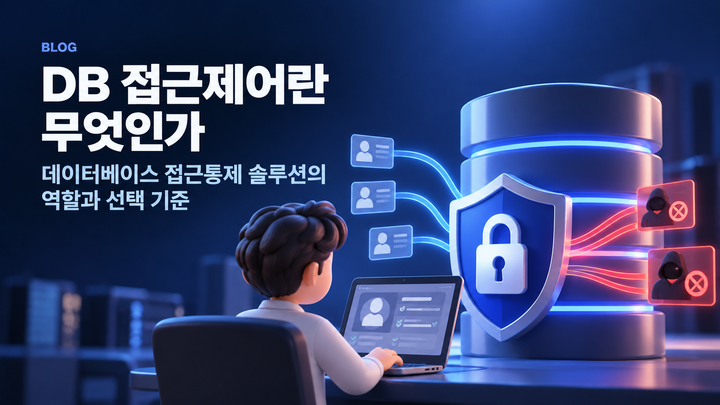
DB 접근제어란 무엇인가 — 데이터베이스 접근통제 솔루션의 역할과 선택 기준 DB 접근제어의 개념과 필요성, 데이터베이스 접근통제 솔루션의 방식과 선택 기준을 핵심 제품 관점에서 정리한 가이드.