PNPSECURE

2025 보안사고 리뷰 [3편] 외부 침해 확산, 여기서 끊어야 한다 : 서버 이동 차단 + 실행 차단

2025 보안사고 리뷰 [3편] 외부 침해 확산, 여기서 끊어야 한다 : 서버 이동 차단 + 실행 차단

전편에서 우리는 계정이 침해되는 순간이 아니라, 로그인 이후 공격자의 작업이 지속되는 과정이 사고를 일으킨다는 점을 보았습니다. ICA(Implicit Continuous Authentication)는 로그인 이후의 보안 공백을 줄이기 위해 계정이 아닌 ‘사람’을 지속적으로 확인함으로써 정상 계정 악용을 어렵게 만드는 접근 방식입니다. 현실적으로 이런 질문이 남습니다. * 그래도 한 번은 뚫릴 수 있다.
PNPSECURE
2025 보안사고 리뷰 [2편] MFA도 부족했다 : 탈취 계정의 작업을 끊는 지속 인증(ICA)

2025 보안사고 리뷰 [2편] MFA도 부족했다 : 탈취 계정의 작업을 끊는 지속 인증(ICA)

보안 사고의 시작점은 점점 더 단순해지고 있습니다. 취약점이든 피싱이든, 결국 공격자가 노리는 건 시스템에 들어갈 수 있는 계정입니다. 하나의 계정만 확보하면 공격자는 방화벽을 뚫지 않아도 되고, 악성 트래픽을 만들지 않아도 됩니다. 정상 사용자처럼 들어가서 정상 업무처럼 보이게 움직이면 되기 때문입니다. 2025년 보안사고를 다시 보면, 공통적으로 이런 질문을 남깁니다. * 왜 침투
PNPSECURE
2025 보안사고 리뷰 [1편] 왜 한 번 뚫리면 전사가 멈췄나

2025 보안사고 리뷰 [1편] 왜 한 번 뚫리면 전사가 멈췄나

“침해를 100% 막겠다”는 말은 이제 설득력이 떨어집니다. 실제 사고 현장에서 조직을 무너뜨리는 건 침투 그 자체가 아니라, 침투 이후 이어지는 확산(횡적 이동)과 권한 남용, 그리고 실행(복호화·조회·유출) 이기 때문입니다. 2025년에도 많은 조직이 비슷한 방식으로 흔들렸습니다. 취약점 한 번, 계정 한 번, 백도어 한 번으로 시작한
PNPSECURE
ISMS-P 대응 [마지막편] 통합 대응 패키지 : 통제–증적–운영 3축으로 끝내기

ISMS-P 대응 [마지막편] 통합 대응 패키지 : 통제–증적–운영 3축으로 끝내기

ISMS-P 준비를 하다 보면 이런 순간이 옵니다. 인증기준에 맞춰 문서를 다 만들어놨는데도, 막상 심사나 내부 점검에서 같은 질문이 반복됩니다. “권한은 어떻게 승인하고 회수하나요?”, “암호화는 어디까지 적용되어 있나요?”, “접속기록은 점검하고 있나요?” 결국 문제는 문서가 아니라 운영입니다. ISMS-P 대응은 통제(정책·설정) + 증적(제출물) + 운영(반복 루틴)이 한 세트로
PNPSECURE
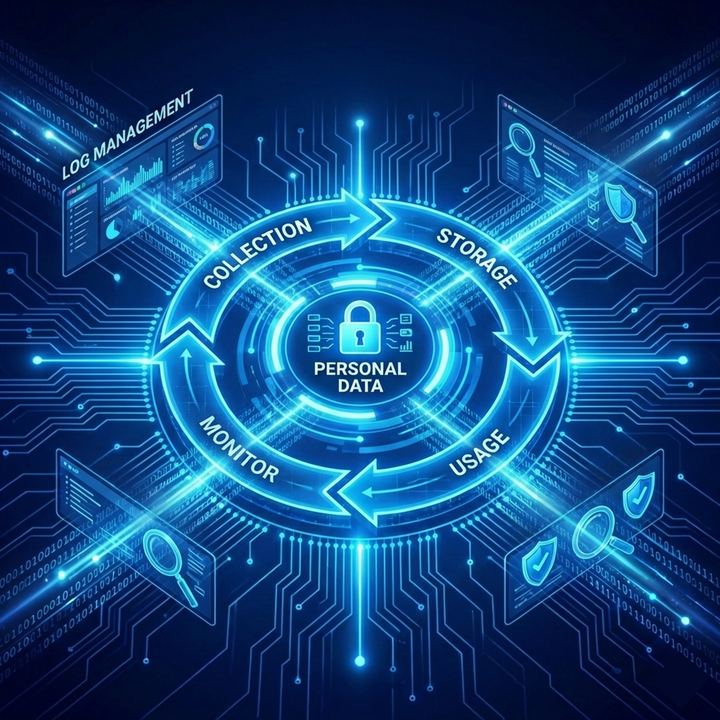
ISMS-P 대응 [4편] INFOSAFER : 개인정보 접속기록 수집–보관–점검–리포트 운영체계

ISMS-P 대응 [4편] INFOSAFER : 개인정보 접속기록 수집–보관–점검–리포트 운영체계

ISMS-P 대응 [3편] DATACRYPTO: 암호화 적용은 “범위 + 키 + 운영”이다ISMS-P 의무화 확대·심사 강화 대응 : 준비 로드맵 [1편]들어가며 ISMS-P는 개인정보 유출과 사이버 침해가 반복되면서, 기업이 실제로 정보보호 관리체계를 갖추고 운영하는지를 제도적으로 검증하기 위해 도입된 인증입니다. 단발성 보안 솔루션 도입이나 문서 정리만으로는 사고를 막기 어렵다는 현실이 누적되면서,
PNPSECURE
[2026 주목! 보안기업] 피앤피시큐어 "시장 판도 바꿀 새 제로트러스트 출시"

[2026 주목! 보안기업] 피앤피시큐어 "시장 판도 바꿀 새 제로트러스트 출시"

박천오 대표 "암호화 솔루션 대대적 고도화...상장, 가능성 열어놓고 신중 검토" 원문보기 (지디넷코리아 방은주 기자, 2026.02.03) "올해 피앤피시큐어(PNP시큐어)는 시장 판도를 바꿀 신규 제로트러스트 라인업 출시와 더불어 전통의 강자인 암호화 솔루션의 대대적인 성능 고도화에 집중합니다." 박천오 피앤피시큐어 대표는 2일 지디넷코리아와 신년인터뷰에서 "어떤
PNPSECURE